Guía Completa de Informática Forense: Análisis de Sistemas Comprometidos
Del caos digital a la evidencia: cómo piensa y actúa un analista forense
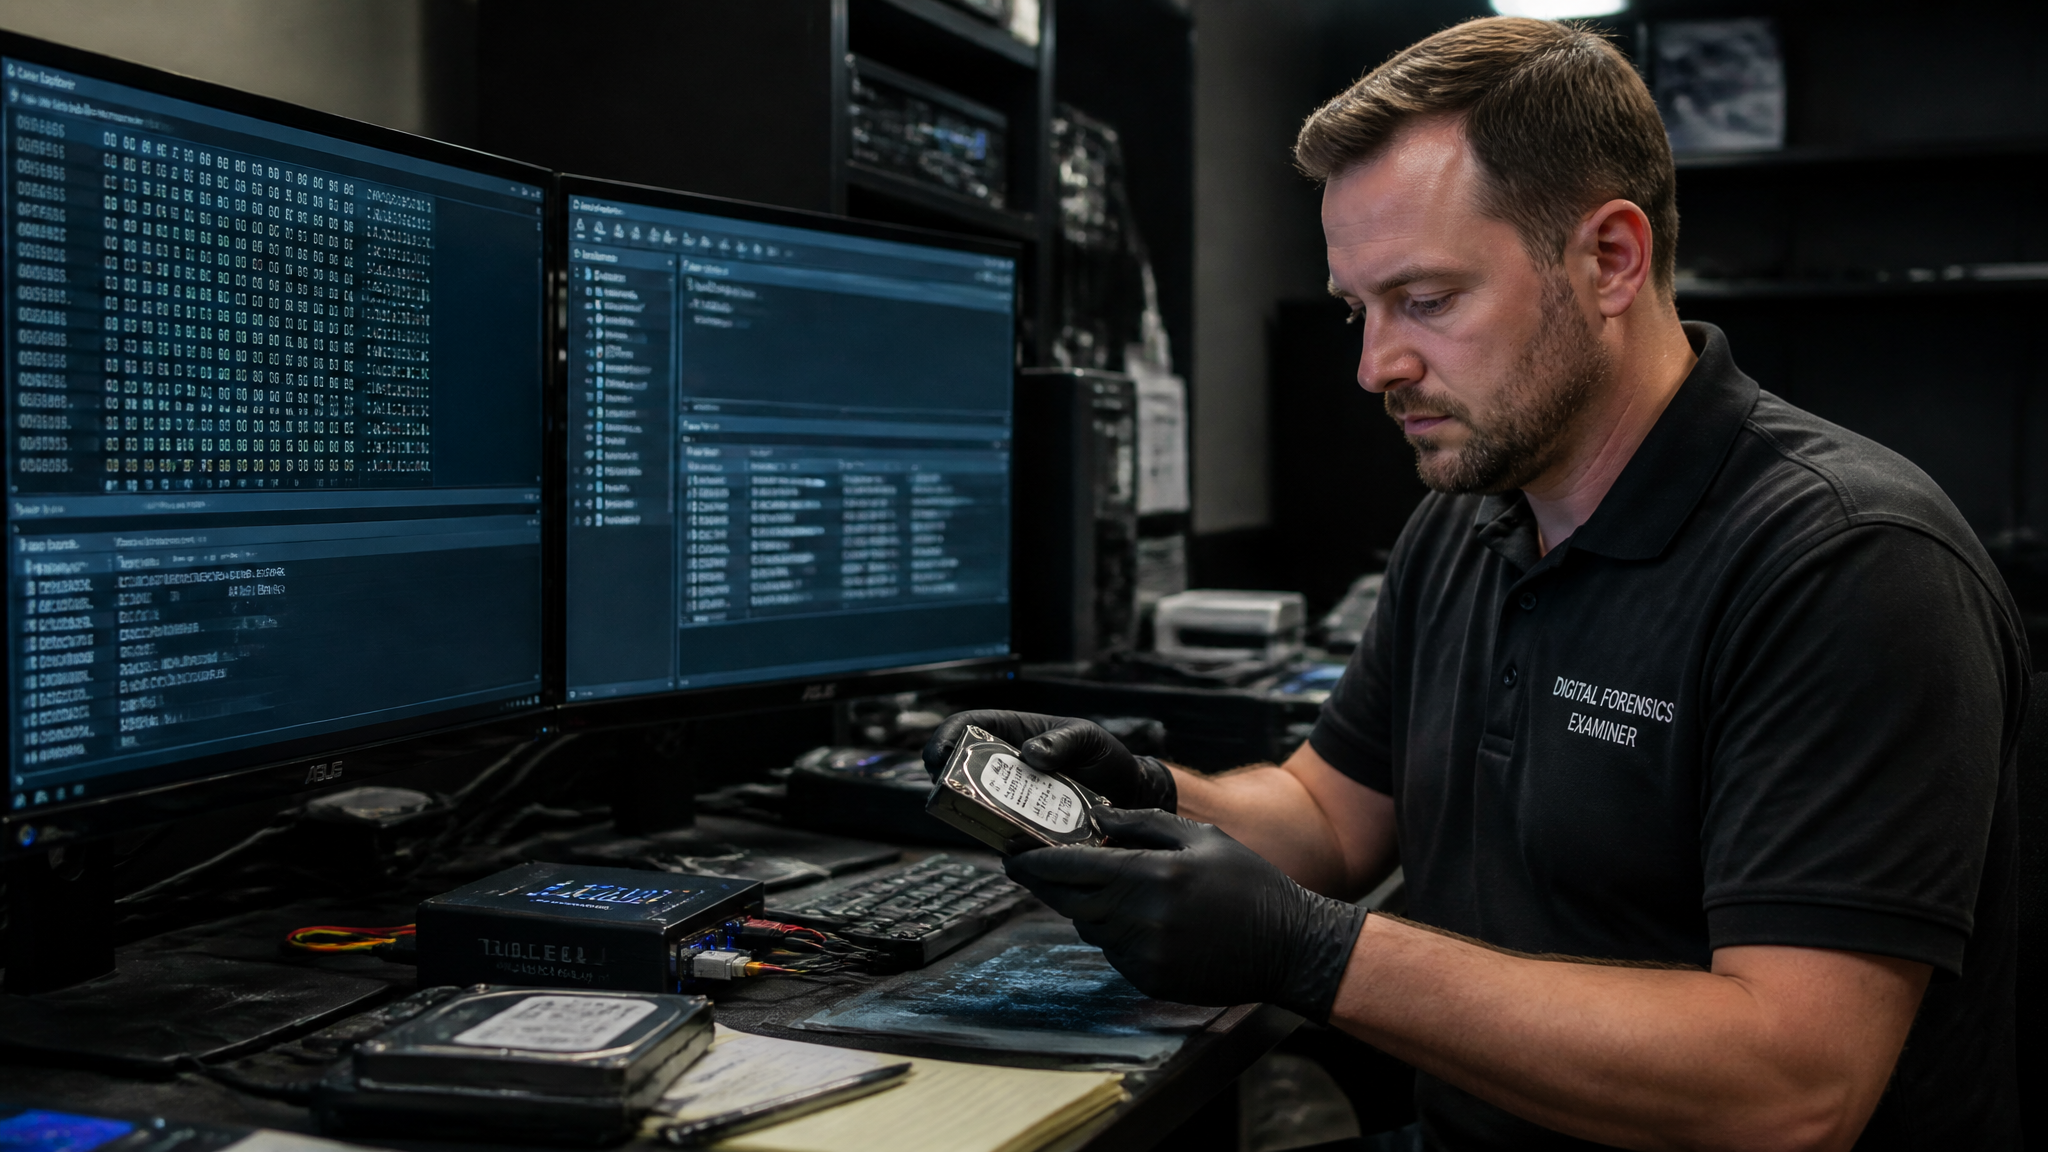
Por Jose Luis Rueda · 12 min lectura · 2026-07-30
Un servidor crítico amanece con archivos cifrados. Una estación de trabajo envía datos a una IP desconocida. O peor, un empleado interno filtra información confidencial y borra sus huellas. En todos estos casos, el primer llamado no es a la policía, es al experto en informática forense.
El IT forensics experto no resuelve crímenes solo con intuición. Aplica un método riguroso para extraer, preservar y analizar evidencia digital. Su labor combina conocimientos profundos de sistemas operativos, redes, sistemas de archivos y, sobre todo, una disciplina procesal que convierte bits en pruebas admisibles judicialmente.
Esta guía recorre el perfil, las herramientas y el paso a paso que sigue un profesional al enfrentar un sistema comprometido. También explora cómo la inteligencia artificial está cambiando la forma de entrenar a estos especialistas, por ejemplo, mediante simulaciones interactivas como las que ofrece HolaGPT. Tanto si buscas especializarte como si necesitas tomar decisiones informadas tras un incidente, aquí encontrarás un mapa claro y sin rodeos.
Qué es la informática forense y por qué es crítica hoy
La informática forense es la disciplina que recolecta, preserva, analiza y presenta evidencia digital de manera que sea aceptable en un proceso legal. Sin embargo, su utilidad va mucho más allá del ámbito judicial. Auditorías de seguridad, respuesta a incidentes, recuperación de datos tras fallos o sabotajes y hasta disputas laborales requieren la mirada de un forense digital.
En América Latina y Estados Unidos, el crecimiento del teletrabajo y la nube disparó la superficie de ataque. Un profesional forense debe ahora analizar entornos híbridos, contenedores, dispositivos móviles y wearables. La especialización ya no es un lujo, es la única forma de dar respuestas fiables en incidentes complejos.
Impacto en los negocios
Un análisis forense deficiente puede costar millones. Una cadena de custodia rota invalida pruebas. Un volcado de memoria mal hecho pierde claves de cifrado en RAM. Por eso las empresas valoran a quien no solo “encuentra al culpable”, sino que documenta cada paso para blindar el resultado frente a abogados y reguladores.
El perfil del experto en IT forensics
Un buen forense digital combina tres capas de conocimiento. La primera es técnica: sistemas operativos (Windows, Linux, macOS), redes TCP/IP, sistemas de archivos (NTFS, ext4, APFS), criptografía y fundamentos de hardware. La segunda es metodológica: normas ISO 27037, RFC 3227, procedimientos de cadena de custodia. La tercera es comunicacional: redactar informes ejecutivos y declarar como perito sin perderse en tecnicismos.
Muchos profesionales vienen de áreas de sistemas o desarrollo. Lo que los convierte en expertos no es un título, sino horas de práctica controlada, resolución de casos simulados y actualización constante. No basta con conocer herramientas, hay que dominar el arte de hacer las preguntas correctas al inicio de cada análisis.
La pregunta clave del forense
El prompt que dispara esta guía contiene un principio esencial: “siempre debes responder incluyendo una pregunta que te ayude a comprender mejor el contexto”. En un análisis real, el forense no corre a ejecutar dd o abrir Autopsy. Primero interroga al solicitante, define el alcance y las limitaciones. ¿El sistema está en producción y debe seguir encendido? ¿Se sospecha de un ataque externo o interno? ¿Hay orden judicial o solo una política corporativa? Esa fase inicial, que muchos omiten, determina el éxito o el fracaso del caso.
Metodología de análisis: los seis pasos del forense digital
Todo análisis forense profesional sigue un ciclo que garantiza la integridad de la evidencia. Estos pasos aplican tanto a un disco duro de 2 TB como a un volcado de memoria de un contenedor Docker.
1. Identificación de la evidencia
Antes de tocar nada, se mapean todos los posibles repositorios: discos locales, almacenamiento en red, registros de eventos, logs de firewall, tráfico capturado, imágenes de memoria RAM, dispositivos móviles vinculados. El error clásico es centrarse en el disco cuando la clave está en un volcado de memoria que aún no se ha hecho.
2. Preservación y cadena de custodia
Se fotografía el equipo, se etiquetan los discos, se anota fecha, hora y responsable de cada manipulación. Si el sistema está encendido, se captura la memoria RAM y luego se apaga de forma segura. Apagar un equipo comprometido a lo bruto puede destruir malware que solo reside en RAM. La orden de volatilidad manda: primero lo que desaparece más rápido (cachés de CPU, memoria RAM), luego lo persistente.
3. Adquisición forense
Se crea una imagen bit a bit del disco o partición con herramientas como FTK Imager, Guymager o dcfldd. Nunca se trabaja sobre el original. La imagen se hashea (SHA-256) y ese hash acompañará cada paso posterior. En entornos cloud, se usan snapshots y exportaciones de volúmenes. La regla de oro: no alterar la evidencia.
4. Análisis de datos
Aquí entran las técnicas específicas:
- Análisis de línea de tiempo: con herramientas como plaso/log2timeline, se reconstruye la actividad del sistema minuto a minuto.
- Recuperación de archivos borrados: el file carving (PhotoRec, foremost) recupera datos por firmas de bytes sin depender de la tabla de archivos.
- Análisis de registro de Windows: SAM, SECURITY, SYSTEM, Amcache, Prefetch, Shimcache revelan cuentas creadas, programas ejecutados y horas exactas.
- Análisis de memoria: con Volatility 3, se extraen procesos ocultos, conexiones de red, claves de cifrado e inyecciones de código.
- Artefactos de navegación y correo: historiales, cookies, archivos PST/OST, bases de datos SQLite de clientes de correo.
5. Documentación del hallazgo
Cada evidencia se numera, se describe, se vincula con capturas de pantalla y se ubica en la cadena de eventos. El informe debe contar una historia cronológica que cualquier juez o directivo entienda. No se trata de impresionar con volcados hexadecimales, sino de mostrar qué pasó, cuándo, cómo y quién fue el responsable probable.
6. Presentación y contrainterrogatorio
Si el caso escala a instancias legales, el forense prepara un peritaje y se somete a preguntas de las partes. Su credibilidad se basa en haber seguido un procedimiento aceptado y reproducible. Por eso la documentación previa es blindaje.
Herramientas imprescindibles (comerciales y open source)
El mercado ofrece suites de miles de dólares y alternativas libres con calidad de producción. Un experto conoce ambas y elige según el caso.
Suite forense completa
- AccessData FTK: indexación rápida, panel de visualización unificado, muy usado en entornos corporativos.
- EnCase: estándar para muchos cuerpos policiales, potente pero con curva de aprendizaje alta.
- X-Ways Forensics: ligero, portable, eficiente con grandes volúmenes de datos, favorito de consultores independientes.
Herramientas Open Source indispensables
- Autopsy / The Sleuth Kit: interfaz gráfica y línea de comandos para análisis de sistemas de archivos. Ideal para formación y casos medianos.
- Volatility 3: el referente para memoria RAM. Extrae procesos, DLLs, conexiones y es extensible vía plugins.
- Wireshark: análisis de tráfico de red capturado en la escena.
- Plaso / log2timeline: genera superlíneas de tiempo unificadas con múltiples fuentes de logs.
- dcfldd / ddrescue: adquisición robusta incluso con discos dañados.
Adquisición y write-blockers
El hardware de bloqueo de escritura (Tableau, WiebeTech) es obligatorio para conectar discos sin alterarlos. En modo software, Linux con reglas udev configuradas puede lograr un bloqueo aceptable para laboratorios pequeños.
Caso práctico: análisis de un sistema comprometido desde cero
Imaginemos una situación real. Un empleado reporta lentitud extrema en su portátil corporativo. El departamento de TI sospecha de malware, pero no hay alertas del antivirus. Se decide iniciar un análisis forense interno antes de escalar.
Fase 0: entrevista y contexto
El forense pregunta lo que el prompt original sugería: “¿Desde cuándo notas la lentitud? ¿Instalaste alguna aplicación o conectaste un USB recientemente? ¿Has hecho clic en enlaces de correos no solicitados? ¿El equipo maneja información sensible o está segmentado de la red de servidores?”. Las respuestas delimitan el alcance. En paralelo, se aísla el equipo de la red.
Fase 1: captura de memoria RAM
Con un pendrive preparado, se ejecuta WinPmem o Magnet RAM Capture. El volcado se almacena en un disco externo con write-blocker y se calcula su hash. Este archivo de 8 GB es la prioridad máxima.
Fase 2: imagen del disco
Se apaga el portátil (después de la RAM) y se extrae el SSD. Conectado vía bloqueador a una estación forense, se adquiere con FTK Imager en formato E01, que comprime y almacena metadatos del caso. El hash se registra en la cadena de custodia.
Fase 3: análisis con Autopsy y Volatility
Sobre la imagen E01 se crea un caso en Autopsy. Se activan módulos de análisis de registro, búsqueda de archivos borrados, extracción de miniaturas y línea de tiempo. Al mismo tiempo, se procesa el volcado de RAM con Volatility 3 (windows.psscan, windows.netscan, windows.malfind). Al cruzar datos, aparece un proceso con nombre genérico que realizaba conexiones salientes a un dominio recién registrado. En la línea de tiempo, ese proceso se ejecutó justo después de que el usuario abriera un PDF adjunto en un correo de phishing.
Fase 4: extracción de artefactos
El archivo PDF se recupera del sistema de archivos y se examina con herramientas como peepdf o pdf-parser. Contenía un script embebido que vulneró una versión desactualizada de Adobe Acrobat y descargó el payload. Se extraen indicadores de compromiso (IOCs): hash del malware, IP del C2, nombre del mutex. Estos IOCs se comparten con el equipo de respuesta para bloquear el dominio en el firewall y buscar otros equipos afectados.
Fase 5: informe y remediación
Se redacta un informe ejecutivo de tres páginas con la cronología del ataque, los IOCs y las recomendaciones: actualizar Acrobat, reforzar filtros de correo, habilitar firma de macros y re-imaginar el equipo desde una imagen limpia. El caso queda documentado y listo para un posible requerimiento legal si se identifica al atacante.
El rol de la inteligencia artificial en el entrenamiento forense
Practicar con escenarios reales es caro y arriesgado. Ahí la IA generativa ofrece un banco de pruebas seguro. Plataformas como HolaGPT permiten simular el diálogo inicial con un solicitante, donde el sistema adopta el rol de un experto forense y hace preguntas iterativas hasta afinar el contexto. Esta dinámica replica justo lo que vimos en el caso práctico: la necesidad de interrogar antes de proceder. Estudiantes y profesionales pueden enfrentarse a decenas de escenarios sintéticos que entrenan su intuición sin tocar un disco real.
Además, la IA puede generar logs falsos pero realistas para que el analista practique la detección de anomalías. Sin embargo, la supervisión humana sigue siendo clave. Ninguna herramienta automática sustituye el juicio que se forja con experiencia de campo y pensamiento crítico.
Futuro de la informática forense: automatización y desafíos
El volumen de datos crece exponencialmente y los plazos para investigar se acortan. La respuesta es automatizar la clasificación inicial: triaje forense con scripts que extraigan los artefactos más volátiles y los presenten en un dashboard. Herramientas como KAPE (Kroll Artifact Parser and Extractor) ya van en esa dirección. El forense del futuro dedicará más tiempo a analizar resultados y menos a recolectarlos manualmente.
La nube trae otro reto: la evidencia ya no está en un disco físico que puedas embalar. Surgen protocolos de adquisición remota con APIs de proveedores (AWS, Azure) y el concepto de forensia en entornos efímeros. El IT forensics experto deberá dominar también arquitecturas SaaS, logs federados y marcos como MITRE ATT&CK para contextualizar sus hallazgos.
En resumen, la profesión vive una transformación acelerada. Quien sepa combinar el método forense clásico con las nuevas capacidades de automatización e IA tendrá una ventaja competitiva definitiva.