Penetration Testing: Guía Completa con Kali Linux y Metasploit
Todo lo que necesitas para ejecutar una prueba de penetración real, desde la instalación hasta el informe final
Por Jose Luis Rueda · 11 min lectura · 2026-08-10
Las pruebas de penetración dejaron de ser un lujo de grandes corporaciones. Cualquier empresa que almacene datos o dependa de sistemas digitales necesita validar que sus defensas realmente funcionan. Una brecha no avisa y su costo promedio ronda los 4.35 millones de dólares según IBM. La solución no es blindarse con firewalls y rezar: es atacar tus propios sistemas antes que los criminales.
Kali Linux y Metasploit son el estándar de facto para pentesting por una razón. Combinan más de 600 herramientas de seguridad, exploits organizados y una comunidad que actualiza vulnerabilidades a diario. No necesitas ser un hacker de película; con el enfoque correcto, cualquier profesional de TI puede ejecutar un test que marque una diferencia real. En este artículo te guiamos desde el concepto inicial hasta la entrega del informe, usando un caso práctico con un laboratorio virtual.
Si tu empresa aún no ha hecho un pentest, o si quieres mejorar tus técnicas, pon atención. No basta con correr un escáner automático. Aquí desglosamos las fases, las herramientas y las trampas comunes. También verás cómo HolaGPT puede acelerar la documentación y el análisis sin reemplazar el juicio técnico.
¿Qué es exactamente un Penetration Test?
Un test de penetración simula un ataque real contra tu infraestructura, aplicaciones o incluso contra tus empleados (ingeniería social). El objetivo no es solo encontrar huecos. Es explotarlos de forma controlada para medir el impacto potencial y demostrar qué datos o sistemas quedarían comprometidos. Se diferencia de un escaneo de vulnerabilidades porque este solo lista posibles fallos sin confirmarlos ni encadenarlos.
Hay varios tipos: caja negra (sin información previa), caja blanca (con acceso a diagramas y credenciales) y caja gris. La más común para un primer test es la caja negra autenticada, donde se simula a un atacante externo que obtuvo credenciales de usuario básico. Es la que aplicaremos en nuestro ejemplo.
Preparación del entorno: Kali Linux en 10 minutos
Kali Linux es una distribución basada en Debian mantenida por Offensive Security. Viene preconfigurada con herramientas como Nmap, Wireshark, John the Ripper y, por supuesto, Metasploit. Si nunca la has usado, la opción más segura es ejecutarla en una máquina virtual con VirtualBox o VMware.
Descarga la imagen oficial desde kali.org. Crea una VM con 4 GB de RAM y 30 GB de disco. Durante la instalación, selecciona el escritorio Xfce (ligero) y asegúrate de incluir las metapackages ‘kali-linux-headless’ y ‘kali-tools-top10’ para empezar con lo esencial. Una vez dentro, actualiza con sudo apt update && sudo apt full-upgrade -y. En menos de diez minutos tienes un laboratorio portátil.
Importante: nunca hagas pruebas contra sistemas que no te pertenezcan o para los que no tengas autorización por escrito. El hacking ético empieza por el permiso explícito. Sin eso, es delito.
Las 5 fases de un pentest profesional
Todo pentest serio sigue una metodología. La más extendida es la del PTES (Penetration Testing Execution Standard). Estas son sus etapas:
1. Reconocimiento (Information Gathering)
Recopilas toda la información posible sobre el objetivo sin interactuar directamente con sus sistemas. DNS, rangos IP, correos corporativos, redes sociales, metadatos de documentos públicos. Herramientas de Kali: whois, theHarvester, recon-ng, Maltego. Un error frecuente es saltarse esta fase o hacerla superficial. El 70% del éxito de un test depende de un buen reconocimiento. Cuanto más sepas del objetivo, más preciso será el ataque simulado.
2. Escaneo y enumeración
Aquí ya tocas la red. Detectas hosts vivos, puertos abiertos, servicios y versiones. Nmap es la navaja suiza. Un escaneo típico: nmap -sS -sV -O -p- 192.168.1.0/24. Esto hace SYN scan, detección de versiones, sistema operativo y todos los puertos. Luego profundizas con scripts NSE (--script vuln) o herramientas específicas como enum4linux para SMB o dirb para directorios web.
La enumeración es donde fallan los automatismos. Necesitas interpretar banners, identificar configuraciones erróneas y relacionar servicios entre sí. Un FTP anónimo puede no ser grave, pero si además encuentras un servidor web que lista directorios, quizás puedas subir una webshell. Conecta puntos.
3. Explotación (Gaining Access)
Llega el momento de Metasploit. Lanzas msfconsole y empiezas a buscar módulos que coincidan con las vulnerabilidades detectadas. El comando search eternalblue te mostrará exploits para el famoso MS17-010. Seleccionas con use exploit/windows/smb/ms17_010_eternalblue, configuras RHOSTS, LHOST (tu IP de Kali) y ejecutas run.
No todo es automático. A veces toca modificar payloads, ajustar offsets o combinar exploits manuales. Metasploit facilita la post-explotación: meterpreter te da una shell avanzada para migrar procesos, volcar hashes con hashdump o pivotar hacia otras subredes. En entornos reales, la explotación rara vez es tan limpia como en los tutoriales. Los firewalls, antivirus y parches cambian las reglas del juego. Por eso es vital tener un plan B.
4. Post-explotación y pivoteo
Una vez dentro, el objetivo es demostrar el impacto real. Puedes extraer bases de datos, simular exfiltración de archivos confidenciales o acceder a controladoras de dominio. Mantener el acceso con persistencia (por ejemplo, creando un usuario administrador o una tarea programada) es parte del test si el alcance lo permite. Aquí se diferencian los pentesters seniors: enumeran el sistema, recolectan información sensible y documentan cada paso para el informe.
El pivoteo te permite saltar a otras máquinas. Con Metasploit, desde una sesión meterpreter puedes hacer run autoroute -s 10.10.10.0/24 para enrutar tráfico hacia una red interna no accesible desde fuera. Luego escaneas esa nueva red usando módulos auxiliares. Es así como un fallo en un servidor web expone toda la LAN corporativa.
5. Informe y remediación
El entregable más valioso. Un buen informe no es solo una lista de vulnerabilidades copiada de un escáner. Explica la cadena de ataque completa, el riesgo asociado (CVSS y contexto del negocio) y recomendaciones priorizadas. Incluye capturas de pantalla, comandos exactos y pasos de remediación que un administrador de sistemas pueda seguir. HolaGPT puede ayudarte en esta fase: si le alimentas con los hallazgos en bruto, te estructura el informe en secciones, sugiere redacción técnica y genera resúmenes ejecutivos. No reemplaza el análisis humano, pero ahorra horas de escritura.
Caso práctico: hackeando un laboratorio virtual con Metasploitable
Vamos a un ejemplo concreto. Necesitas dos máquinas virtuales en la misma red interna: tu Kali atacante y un Metasploitable 2 (descarga gratuita de Rapid7). Metasploitable es un Ubuntu antiguo lleno de fallos, perfecto para practicar sin miedo a romper nada.
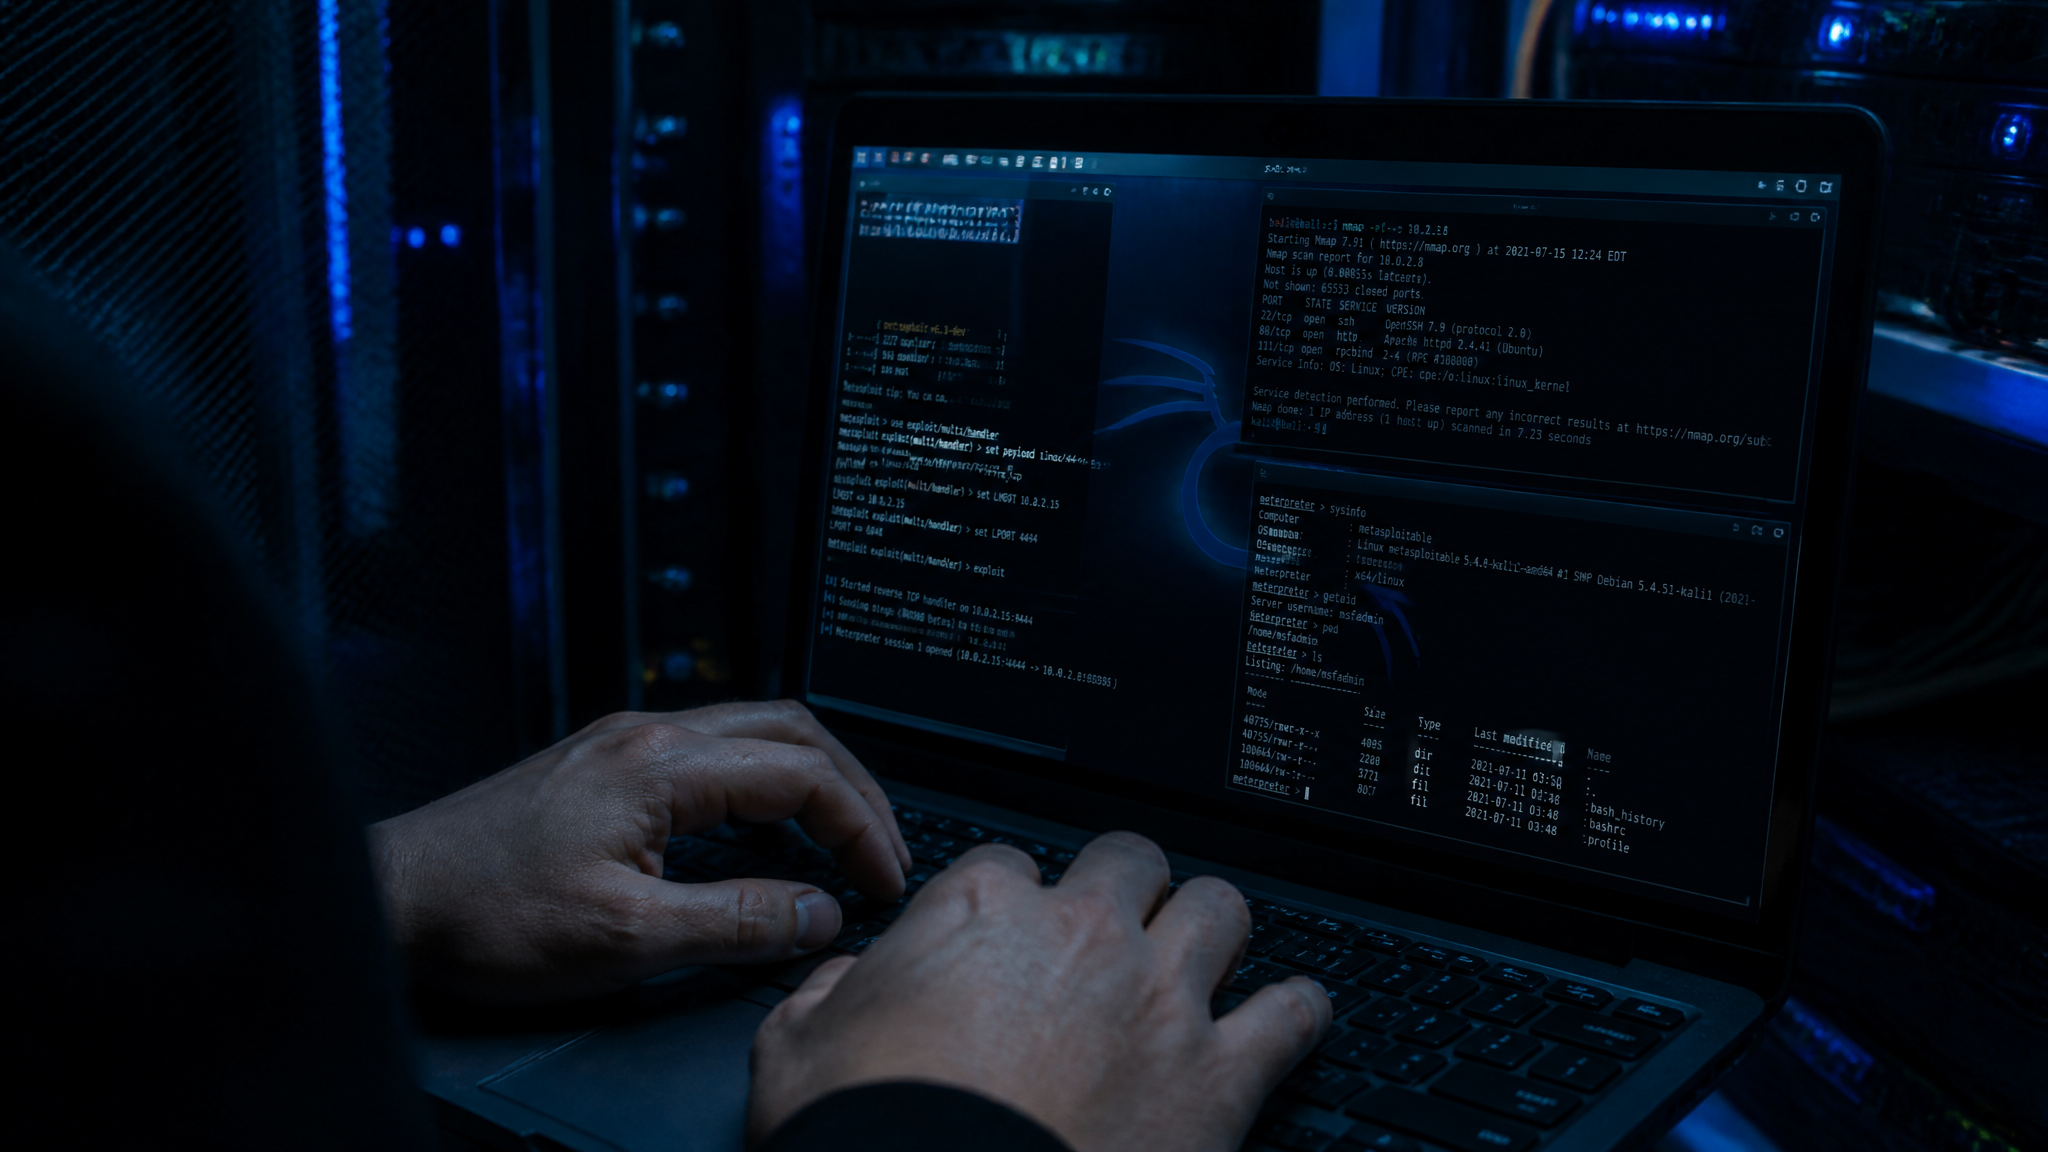
Paso 1: Escaneo con Nmap. nmap -sV -p- 192.168.56.101 (ajusta la IP de Metasploitable). Encontrarás puertos abiertos como 21 (FTP), 22 (SSH), 80 (HTTP), 139/445 (Samba), 3306 (MySQL), etc. Paso 2: Busca en Metasploit un exploit para vsftpd 2.3.4 (puerta trasera incorporada). search vsftpd, usa el módulo exploit/unix/ftp/vsftpd_234_backdoor, configura RHOSTS y ejecuta. Si todo va bien, obtienes una shell root.
Paso 3: Con acceso root, subes privilegios a la red. Extrae /etc/shadow y rompe contraseñas débiles con John the Ripper. Enumera usuarios y grupos con cat /etc/passwd. Documenta el camino crítico: un servicio FTP vulnerable permitió comprometer todo el servidor en menos de dos minutos.
Este ejercicio es la punta del iceberg. Te obliga a entender cómo funciona cada protocolo y a practicar la contención: un exploit mal lanzado puede tumbar el servicio. Repítelo variando objetivos: prueba contra DVWA (Damn Vulnerable Web Application) para explotar inyecciones SQL o XSS con sqlmap y Burp Suite. La práctica deliberada es lo que te vuelve un pentester eficaz.
Herramientas imprescindibles en Kali más allá de Metasploit
Metasploit es el martillo, pero necesitas un taller completo. Burp Suite (edición community incluida) para interceptar tráfico HTTP y probar lógica de negocio. SQLMap automatiza inyecciones SQL con múltiples técnicas. Hydra para ataques de fuerza bruta contra formularios web, SSH o SMB. John the Ripper y Hashcat para cracking de hashes. Empire o Covenant para post-explotación en entornos Windows modernos (powershell). mimikatz para volcar credenciales en memoria. Y no olvides las herramientas de red como tcpdump o Wireshark para analizar tráfico.
La clave no es saber todas, sino saber cuándo usar cada una. Un pentester novato se abalanza sobre el escáner más ruidoso; uno experto empieza con consultas pasivas y repite el ciclo de forma iterativa. Si quieres profundizar, consulta el blog de Offensive Security y los writeups de Hack The Box.
Errores típicos que te pueden costar el puesto (o una demanda)
El más grave: no tener un acuerdo de alcance firmado. Define por escrito los rangos IP, horarios, métodos prohibidos (como denegación de servicio) y a quién contactar si algo sale mal. He visto pentesters lanzar un ataque de fuerza bruta que bloqueó cuentas de usuarios justo en cierre contable. El caos fue monumental. La comunicación constante con el cliente es tan importante como la técnica.
Otro error frecuente: usar exploits sin entenderlos. Si disparas el EternalBlue contra un Windows 10 parcheado, probablemente solo lograrás un pantallazo azul. Tienes que validar manualmente la versión exacta del servicio antes de lanzar nada. El escáner de vulnerabilidades de Nessus o OpenVAS ayuda, pero la verificación manual sigue siendo insustituible.
Por último, no subestimes la fase de limpieza. Borra las backdoors que dejaste, restaura configuraciones alteradas y elimina logs o artefactos según lo pactado. Si no limpias, dejas la puerta abierta para un atacante real que encuentre tus propias herramientas.
¿Dónde encaja la inteligencia artificial en el pentesting?
Herramientas como HolaGPT no ejecutan exploits, pero aceleran tareas críticas. Puedes cargar el output de Nmap y pedirle que identifique servicios inusuales o relaciones entre puertos. En la fase de reporting, HolaGPT genera plantillas de hallazgos con descripciones claras, referencias CVE y pasos de remediación en segundos. También ayuda a redactar el resumen ejecutivo para la dirección, evitando tecnicismos y traduciendo el riesgo a impacto de negocio. Es un copiloto, no el piloto. El razonamiento creativo y la intuición técnica siguen siendo humanos.
Plataformas como HolaGPT facilitan también la formación: puedes pedirle que te explique un concepto complejo de redes o que te sugiera módulos de Metasploit para un escenario específico. Al integrar IA en tu flujo de trabajo, reduces el tiempo de investigación y evitas bloqueos frente a tecnologías desconocidas.
Conclusión y próximos pasos
Montar un laboratorio de pentesting con Kali y Metasploit es más sencillo de lo que parece. El verdadero desafío está en la disciplina metodológica y en la interpretación de resultados. No te conformes con ejecutar exploits; entiende qué hace cada comando y por qué funciona. La diferencia entre un escáner automático y un profesional es la capacidad de encadenar fallos aparentemente inocuos para lograr un compromiso total.
Este 2024, con el aumento del ransomware como servicio y las filtraciones de datos, las pruebas de penetración dejan de ser opcionales. Si lideras un equipo de TI o gestionas una pyme, dedica recursos a simular ataques antes de que los ejecuten otros. Y si empiezas hoy, complementa tu aprendizaje con HolaGPT para la documentación y el análisis rápido. La seguridad no es un producto, es un proceso.