Business Email Compromise: Prevención de fraude con controles reales
Controles prácticos contra el fraude por suplantación de identidad en email
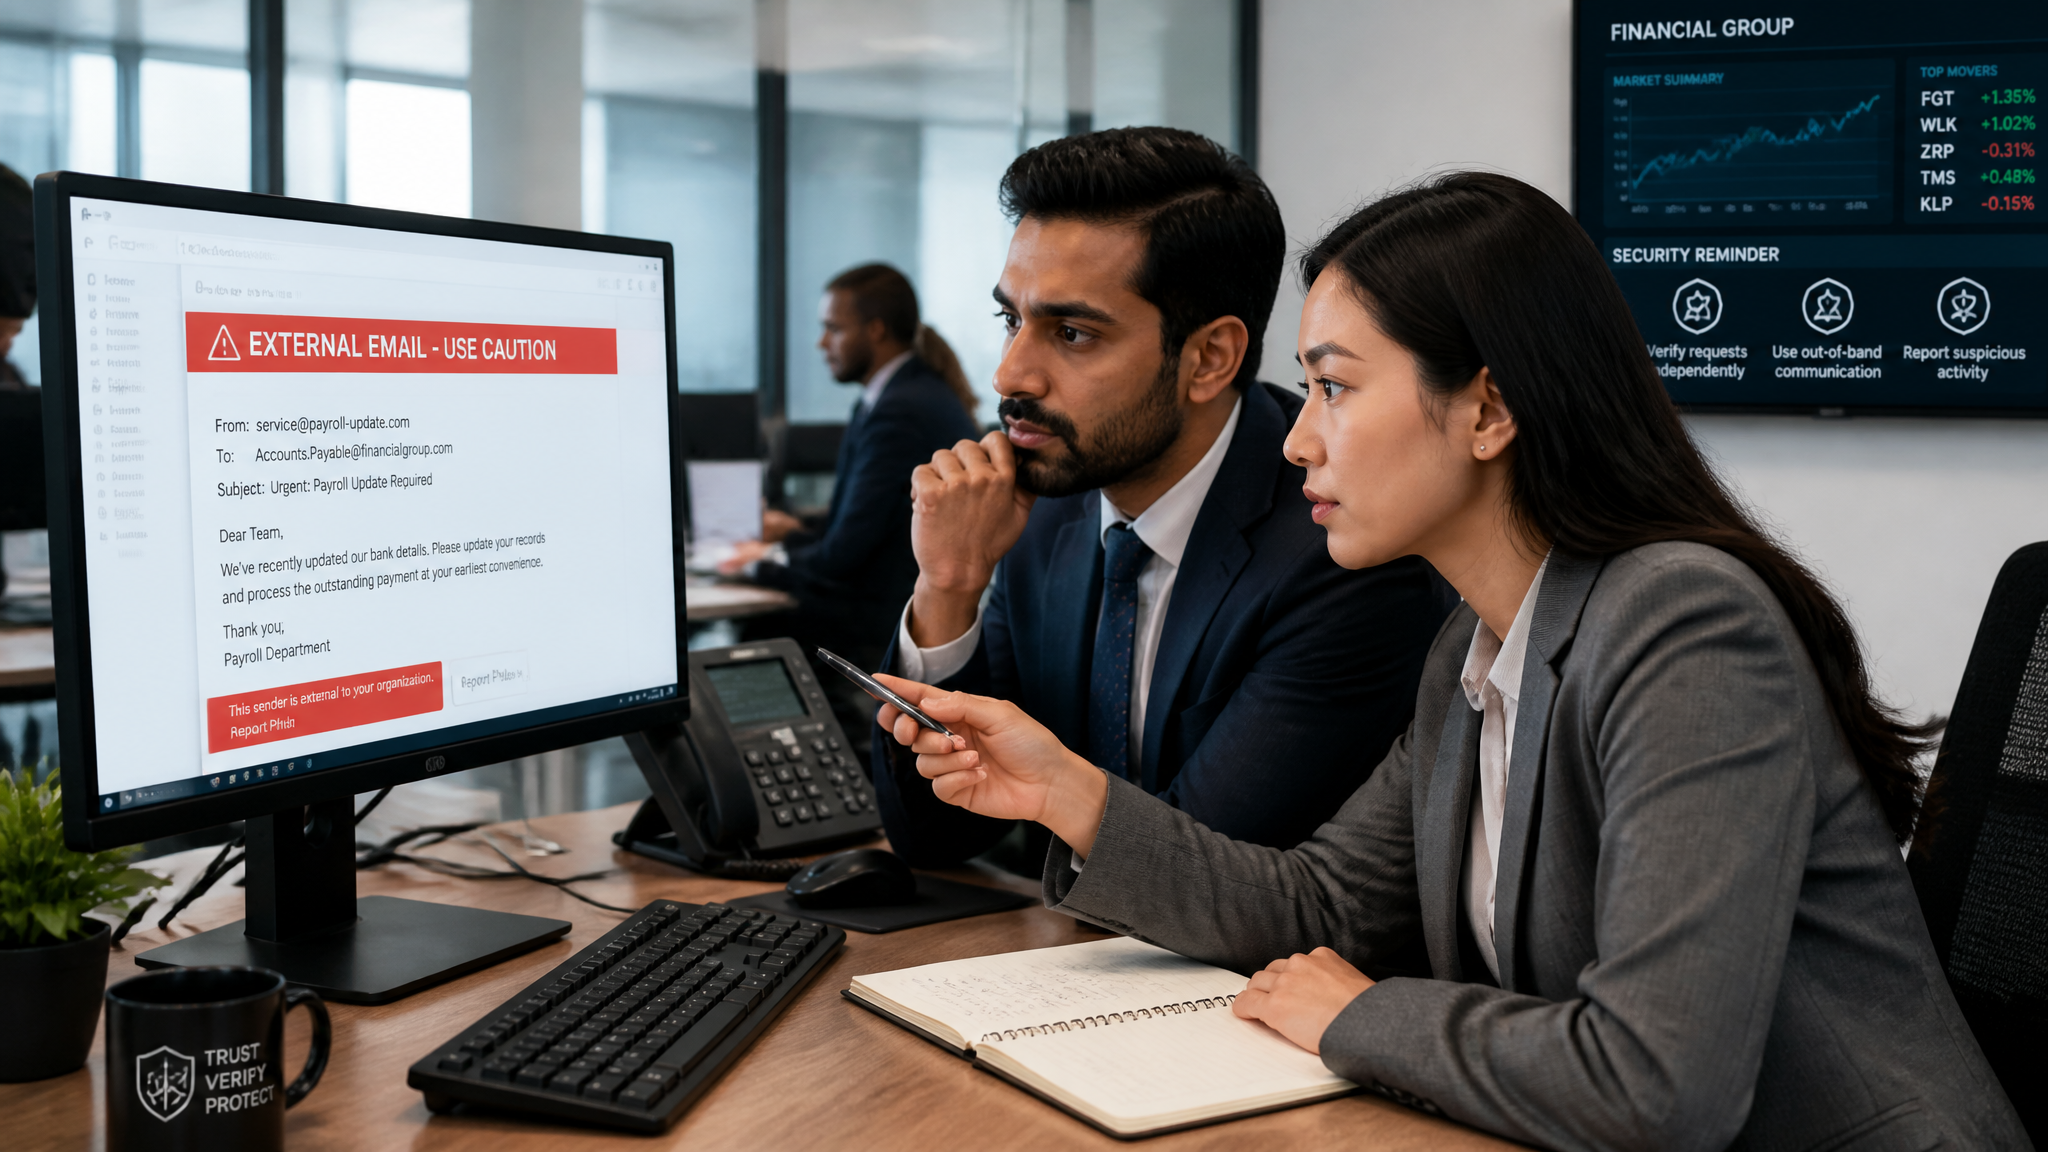
Por Jose Luis Rueda · 12 min lectura · 2026-07-07
El fraude de Business Email Compromise (BEC) ha desplazado al ransomware como la amenaza más costosa para las empresas. Según el FBI, las pérdidas reportadas superan los 50 mil millones de dólares desde 2013. La razón es simple: un email bien escrito, dirigido a la persona adecuada, con el tono y la autoridad correctos, puede engañar a cualquiera. Los defraudadores han refinado sus métodos, desde la suplantación de CEO hasta la falsificación de facturas de proveedores, y ya no dependen de enlaces maliciosos. Solo texto y una urgencia fabricada.
La buena noticia es que existen controles defensivos probados. Técnicos, de proceso y humanos, aplicados en capas, reducen drásticamente el riesgo. Este artículo explica cómo diseñar un programa anti-BEC completo: desde la autenticación de email con DMARC estricto hasta los simulacros de phishing que mantienen alerta al equipo de finanzas. Cada sección está basada en experiencias de respuesta a incidentes reales, sin teoría vacía. Si gestionas pagos o lideras un área financiera, lo que sigue te interesa directamente.
Tipos de BEC: más allá del falso CEO
Un ataque BEC se disfraza de comunicación legítima de una persona de confianza. Los tres modelos principales son:
CEO fraud
El atacante suplanta al director general o un alto directivo. Envía un email urgente a un empleado de finanzas solicitando una transferencia inmediata para cerrar una adquisición confidencial. El dominio puede ser similar al real (example.com vs examp1e.com) o venir de una cuenta gratuita con el nombre del directivo en el alias. La presión temporal bloquea la verificación racional.
Vendor impersonation
El fraude se esconde en una factura falsa de un proveedor real. El atacante compromete el email del proveedor, monitoriza conversaciones y envía un aviso de cambio de cuenta bancaria justo antes del siguiente pago. La empresa paga a la cuenta del estafador. O peor, crea un dominio casi idéntico al del proveedor y factura desde allí.
Payroll redirection
El atacante contacta a RRHH o nómina, haciéndose pasar por un empleado, y solicita el cambio de cuenta de depósito para el siguiente salario. A menudo usa un formulario web falso de la empresa. No requiere altos montos individuales, pero la suma es considerable si afecta a varios empleados.
Fraude de falso abogado o consultor
Se dirige a ejecutivos con un email de un supuesto bufete de abogados extranjero que exige un pago por servicios contractuales en un país con baja trazabilidad. El tono formal y la jerga legal aumentan la credibilidad.
Estos tipos comparten un patrón: suplantación de identidad, urgencia y canal único (email). Por eso los controles deben ser iguales para todos.
Anatomía de un ataque BEC: paso a paso
Diseccionar el ataque ayuda a colocar barreras en cada fase.
- Reconocimiento. El atacante estudia LinkedIn, informes anuales, noticias de la empresa. Identifica nombres de directivos, proveedores y miembros del equipo financiero.
- Preparación. Registra dominios similares (typosquatting) o compromete una cuenta de email existente mediante phishing. Configura reglas de reenvío en el buzón comprometido para leer en tiempo real.
- Contacto inicial. Envía un email amable, sin enlaces, para validar que la víctima responde y para construir una relación. Por ejemplo: “Hola Ana, ¿puedes atender un pago esta semana?”.
- Enganche y urgencia. Un segundo email crea la trampa: una supuesta llamada telefónica previa, un plazo apremiante del CEO, o la nueva cuenta bancaria del proveedor. El atacante añade presión emocional o confidencialidad.
- Transferencia. Si la víctima cae, el pago sale. El atacante mueve fondos inmediatamente a través de mulas financieras, a menudo hacia cuentas en el extranjero.
- Limpieza. Borra emails del buzón comprometido para eliminar huellas, cambia reglas de forma remota y desaparece.
Con este mapa, los controles se vuelven obvios: detener dominios falsos, exigir verificación externa, formar al personal y tener procedimientos claros.
Controles técnicos: DMARC estricto y autenticación de email
El primer frente es evitar que un atacante use tu propio dominio o suplante uno de confianza. Los tres estándares clave son SPF, DKIM y DMARC.
SPF (Sender Policy Framework)
Lista en DNS los servidores autorizados a enviar correo desde tu dominio. Evita que un atacante envíe emails como [email protected] desde un servidor externo no autorizado. Sin SPF, cualquiera puede falsificar tu dirección. Pero SPF solo protege el dominio “MAIL FROM”, no el “From” visible, por lo que no es suficiente.
DKIM (DomainKeys Identified Mail)
Añade una firma criptográfica a los emails salientes. El servidor receptor verifica la firma contra una clave pública en DNS. Si el email fue alterado en tránsito, la firma no será válida. DKIM asegura la integridad y liga el mensaje al dominio firmante.
DMARC (Domain-based Message Authentication, Reporting & Conformance)
Combina SPF y DKIM, y establece qué hacer cuando fallan: ninguna acción (none), cuarentena (quarantine) o rechazo (reject). Para prevenir BEC, la política debe ser p=reject con un porcentaje del 100%. Esto significa que cualquier email que no pase SPF o DKIM desde tu dominio será descartado. Además, DMARC genera informes que permiten ver quién está intentando suplantarte.
Implementación recomendada:
- Comienza con
p=noney monitoreo durante 30 días. - Ajusta SPF y DKIM para todos los servicios de email legítimos (CRM, marketing, soporte).
- Sube a
p=quarantine(acción parcial) y revisa. - Finalmente, establece
p=reject; sp=reject; pct=100;para bloqueo total en tu dominio principal y subdominios.
Para emails entrantes, exige que tu pasarela de email verifique DMARC en todos los dominios de proveedores críticos. Si un proveedor no tiene DMARC en reject, márcalo o muévelo a cuarentena.
Banderas externas en interfaz de correo
Una palanca simple y efectiva: añadir una etiqueta visible [EXTERNO] en el asunto o cuerpo de cualquier email que provenga de fuera de la organización. Esto alerta al receptor de que no es una comunicación interna. En Outlook y Gmail se configura mediante reglas de transporte. Aunque un atacante puede simular un dominio interno si no hay DMARC, la etiqueta externa ayuda a levantar sospechas.
Controles de proceso: la doble aprobación que corta el fraude
Un solo empleado de finanzas jamás debe autorizar y ejecutar un pago urgente por sí solo. La doble aprobación (dual approval) es el control más eficaz contra el BEC basado en urgencia.
Diseño del umbral y segregación
Establece que cualquier transferencia superior a un umbral (por ejemplo, 1.000 USD) requiera una segunda persona que verifique la legitimidad de la solicitud. Esa persona no debe reportar al solicitante, evitando la presión jerárquica. En casos de pago urgente invocado por un directivo, la segunda validación puede ser de un par de otro departamento, como un responsable de compliance o tesorería, quien solo verifica que se siguió el procedimiento y que la cuenta destino está en el maestro de proveedores.
Maestro de cuentas bancarias de proveedores
Ningún cambio de cuenta bancaria de proveedor se procesa mediante email. Todo cambio debe registrarse en un sistema que utilice un factor adicional: confirmación telefónica a un contacto conocido del proveedor, carta membretada con sello, o validación en persona. Y ese proceso lo ejecuta un equipo diferente al que realiza los pagos.
Flujo de aprobación documentado
Dibuja el flujo: solicitud por email -> el receptor no da curso -> genera un ticket en el sistema de pagos -> un verificador comprueba que la solicitud es coherente con el contrato, el contacto y la cuenta bancaria registrada -> solo entonces se programa el pago. Si el email tiene urgencia y llega directamente a quien ejecuta, el proceso detiene la acción hasta que se complete la verificación.
Verificación out-of-band: una llamada salva millones
La regla de oro: cualquier solicitud de pago o cambio de cuenta recibida por email debe ser confirmada por un canal diferente, preferiblemente telefónico, a un número ya conocido y verificado. No al número que aparece en el email fraudulento.
Procedimiento:
- Al recibir un email con instrucciones de pago, no uses el número de teléfono ni los datos de contacto del propio email.
- Busca el contacto del solicitante en tu directorio corporativo o en el contrato del proveedor.
- Realiza una llamada y di: “Recibimos una solicitud de cambio de cuenta / pago urgente. Queremos confirmar personalmente antes de proceder.”
- Si la persona no confirma, detienes el pago y reportas inmediatamente al área de seguridad.
Las llamadas telefónicas funcionan también para confirmar cambios de nómina. En RRHH, al recibir una solicitud de actualización de cuenta bancaria de un empleado, el proceso debe incluir una verificación presencial o videollamada breve con el empleado usando los datos de contacto oficiales de la empresa.
Canales alternativos seguros
Si la llamada no es posible (diferencia horaria), usa un mensaje por un canal de comunicación interna aprobado, como un chat corporativo (Teams, Slack) verificando que el usuario es quien dice ser. Nunca uses el mismo email. La idea es romper el monopolio del email como único canal.
Awareness training específico para finanzas y C-level
La concienciación genérica no funciona contra BEC. Hay que entrenar a los equipos de finanzas, tesorería y a la alta dirección con escenarios reales, lenguaje corporativo y presión temporal. Los temas que deben cubrirse:
- Identificación de dominios falsos: prestar atención a caracteres omitidos o cambiados (ej: examp1e.com).
- Los ejecutivos nunca pedirán un pago urgente por email sin una verificación previa por teléfono o en persona.
- Los proveedores nunca comunicarán cambios de cuenta bancaria solo por email. Debe existir un procedimiento formal.
- La “etiqueta externa” es una pista, pero no garantiza seguridad; el atacante puede suplantar un dominio de confianza no protegido.
Además, es recomendable utilizar casos reales anonimizados de intentos de fraude en la empresa o en el sector. Herramientas como HolaGPT pueden generar simulaciones de emails de phishing BEC en español, con tono local y contexto empresarial realista, lo que potencia la retención del aprendizaje. Los equipos entrenados con ejercicios prácticos reconocen patrones sospechosos más rápido que quienes solo reciben un video anual.
Simulacros de BEC: pon a prueba tus controles
Un simulacro controlado desvela grietas ocultas. Consiste en enviar un email simulado de tipo CEO fraud o vendor impersonation a empleados específicos de finanzas, sin avisar, y medir la respuesta.
Diseño del simulacro:
- Define un escenario verosímil: CEO pide transferencia urgente por una compra confidencial.
- Usa un dominio de prueba similar al corporativo (autorizado internamente) o desde un servicio que no afecte la reputación real.
- El email no debe contener enlaces ni adjuntos reales; solo texto e instrucciones ficticias.
- Incluye una dirección de respuesta falsa pero monitorizada para ver quién contesta.
- Alerta al equipo de seguridad y al legal para que estén listos.
Mediciones del simulacro:
- Porcentaje de empleados que responden al email sin verificar.
- Porcentaje que intentan ejecutar el pago (sin fondos reales, solo simulando la interfaz).
- Tiempo hasta que alguien reporta el email a seguridad.
- Eficacia del procedimiento de doble aprobación en condiciones de estrés.
Realiza simulacros trimestrales. Los resultados permiten ajustar la formación y reforzar procedimientos. Publicar internamente las estadísticas (sin señalar) genera conciencia colectiva.
Detección: reglas en el email gateway
Las pasarelas de correo (Proofpoint, Mimecast, Cisco ESA, etc.) traen reglas por defecto, pero necesitan una capa de personalización contra BEC.
Reglas clave a implementar:
- Dominios de reciente creación: Cualquier email de un dominio registrado hace menos de 30 días con destino a finanzas debe ponerse en cuarentena.
- Similitud de dominio: Utiliza algoritmos de fuzzy matching para detectar dominios visualmente parecidos a los tuyos o a los de proveedores críticos (ej: micr0soft.com, proveedor.com.co vs proveedor.com).
- Encabezado “From” vs “Return-Path”: Si el dominio visible no coincide con el dominio de retorno, y el DMARC no está en reject, puede ser un intento de suplantación. Marcar con alta puntuación de spam y añadir advertencia.
- Palabras clave de urgencia: Lista de patrones en español: “urgente”, “confidencial”, “pago inmediato”, “cambio de cuenta”, “transferencia ahora”, “sin falta hoy”. Si el remitente es externo, elevar el score de riesgo.
- Archivos adjuntos sospechosos: Aunque BEC no suele llevar malware, algunos usan HTML con formularios de cambio de cuenta. Bloquear archivos HTML o enlaces a servicios de formulario desde dominios no corporativos.
- Frecuencia anómala: Si un empleado de finanzas recibe varios emails externos de diferentes dominios en pocos minutos con lenguaje de pago, generar un incidente.
Estas reglas se apoyan en inteligencia de amenazas y en los informes DMARC que muestran intentos de suplantación.
Respuesta ante BEC exitoso: recall, banco, legal
Si el pago ya salió, minutos cuentan. El plan de respuesta debe estar documentado y ensayado.
- Recall inmediato. Contacta al banco emisor y solicita la reversión de la transferencia o el congelamiento de la cuenta destino. Es más efectivo si se hace dentro de las primeras horas. Ten a mano los datos SWIFT o IBAN, número de referencia y monto exacto.
- Notifica al banco receptor. Si la transferencia fue internacional, el banco emisor puede pedir la ayuda del banco corresponsal y del banco receptor para bloquear fondos.
- Aísla las cuentas de email comprometidas. Si el atacante usó una cuenta interna, cambia contraseñas, cierra sesiones activas y revisa reglas de reenvío en OWA o Gmail. Busca forwarding rules ocultas que reenvían correos entrantes al atacante y las elimina.
- Preserva evidencias. No borres emails, reglas ni logs. Haz capturas de pantalla y extrae cabeceras completas. Esto será necesario para la denuncia y para los seguros de cibercrimen.
- Involucra al equipo legal. Si hay un seguro de cibercrimen, activa el protocolo. Evalúa la obligación de notificar a reguladores (protección de datos personales) si datos de empleados o proveedores salieron comprometidos.
- Comunica al proveedor o vendedor real. Si se usó su nombre, es probable que él mismo sea víctima de una cuenta comprometida. Colabora para que también tome medidas.
- Denuncia a las autoridades. En Estados Unidos, contacta al FBI IC3. En países de Latinoamérica, a la policía cibernética local. Esto puede ayudar a rastrear mulas financieras.
Métricas: intentos detectados y pérdidas evitadas
Sin métricas, no hay mejora. Define indicadores que muestren el verdadero valor económico del programa anti-BEC.
- Intentos de BEC detectados por mes: Suma todos los emails marcados por las reglas de gateway, reportes de usuarios y alertas DMARC. Clasifícalos en verdaderos intentos y falsos positivos.
- Pérdidas evitadas (monto monetario): Para cada intento confirmado que fue detenido antes del pago, registra el monto que se habría perdido. Esto permite calcular el ROI del programa y justificar inversiones en seguridad.
- Tasa de reporte de empleados: Porcentaje de simulacros reportados correctamente. Mide también cuántos caen sin reportar.
- Tiempo medio desde la detección hasta la respuesta (MTTD/MTTR): Para incidentes reales, mide cuánto tarda en activarse la contención.
- Cobertura DMARC: Porcentaje de dominios corporativos con política reject. También monitorea los proveedores principales y fuerza a que implementen DMARC si no lo tienen.
Publica un dashboard mensual para el director financiero y el comité de riesgos. Incluir la cantidad de pagos procesados correctamente por los controles (por ejemplo, “este mes se procesaron 240 pagos y en 5 casos se activó la doble validación y se evitó una posible pérdida de 150.000 USD”). Esto refuerza la cultura de prevención.
Los números son el idioma de la alta dirección. Con ellos, el programa anti-BEC deja de ser un gasto y se convierte en una inversión medible.