Programa de Concientización de Seguridad: Diseño Anual que Reduce el Riesgo Humano
De la evaluación inicial a la cultura de ciberseguridad: crea un plan que reduzca el riesgo humano.
Por Jose Luis Rueda · 12 min lectura · 2026-07-04
El eslabón más débil en ciberseguridad sigue siendo el factor humano. Un empleado que hace clic en un enlace fraudulento puede desencadenar un incidente que cueste millones. La tecnología sola no basta. Necesitas un programa de security awareness que cambie comportamientos, no que solo marque una casilla de cumplimiento.
Diseñar un plan anual efectivo requiere estructura, creatividad y constancia. Este artículo te guía paso a paso para construir un programa que cubra desde la evaluación inicial hasta la evidencia para auditorías, incluyendo phishing simulado, gamificación y capacitación por roles. Si tienes 50 o 5.000 empleados, el esquema se adapta.
Verás cómo integrar microaprendizaje, simulacros progresivos y métricas reales para que tu programa no solo eduque, sino que transforme la cultura de seguridad. Al final, tendrás una hoja de ruta lista para implementar.
1. Evaluación inicial: mide antes de actuar
No puedes mejorar lo que no mides. El primer mes del programa se dedica a establecer una línea base. Combina dos herramientas: un quiz de conocimiento general y un test de phishing simulado para todos los empleados.
El quiz, de 15 a 20 preguntas, evalúa conceptos como identificación de correos sospechosos, manejo de contraseñas, política de escritorio limpio y reporte de incidentes. Usa plataformas como Google Forms o herramientas especializadas. Paralelamente, lanza un phishing simulado inicial sin previo aviso. La plantilla debe ser realista pero no excesivamente sofisticada: un correo de RR.HH. sobre actualización de datos o una notificación falsa de TI.
Con los resultados segmentas por departamento, antigüedad y rol. Así identificas grupos de alto riesgo. Por ejemplo, finanzas y ejecutivos suelen tener tasas de clic más altas. Esta foto inicial te sirve para justificar el presupuesto y afinar el enfoque de los temas mensuales.
Una empresa de 500 empleados podría obtener un 34% de clic en el phishing inicial, con finanzas en 52%. Esa diferencia grita la necesidad de entrenamiento específico.
2. Calendario de temas mensuales
Un programa anual gana tracción con un tema central cada mes. No bombardees con todo de golpe. La repetición espaciada y la variedad mantienen el interés. Aquí tienes una propuesta de 12 meses, alineada con amenazas reales:
- Enero - Phishing: cómo detectar correos fraudulentos, suplantación de identidad, enlaces acortados.
- Febrero - Contraseñas y autenticación: gestores de contraseñas, doble factor, frases de acceso.
- Marzo - Ingeniería social: pretexting, baiting, tailgating. Casos reales grabados en cámara oculta (con autorización).
- Abril - Seguridad física: acceso a oficinas, política de escritorio limpio, dispositivos abandonados.
- Mayo - Dispositivos móviles: apps maliciosas, wifi público, actualizaciones, bloqueo automático.
- Junio - Manejo de datos: clasificación, cifrado, compartición segura, RGPD/leyes locales.
- Julio - Reporte de incidentes: qué reportar, cómo, a quién. Sin miedo al castigo. Refuerza la cultura 'see something, say something'.
- Agosto - Trabajo remoto: redes domésticas, VPN, videollamadas, impresoras caseras.
- Septiembre - Amenazas con IA: deepfakes de voz, phishing generado por IA, verificaciones de identidad.
- Octubre - Amenazas internas: empleados descontentos, errores accidentales, prevención de fuga de datos.
- Noviembre - Seguridad en viajes: cargadores públicos, pantallas en aviones, conversaciones en lounges.
- Diciembre - Repaso anual: concurso con todos los temas, premiación y anuncio del próximo año.
Cada tema se comunica en newsletter, se refuerza con un póster en áreas comunes (o versión digital para remotos) y se integra en los formatos de microaprendizaje.
3. Formatos de capacitación: menos de 5 minutos, más impacto
El tiempo de atención es escaso. Los módulos de 30 minutos quedaron en el pasado. Usa microcápsulas de 3 a 5 minutos: videos cortos, infografías interactivas, píldoras de audio o escenarios de decisión rápida.
Videos: producciones internas con colegas o actores, o contenido licenciado. Plantea una situación, detén el video y pide al empleado que elija qué haría. Eso genera engagement. Posters: un solo mensaje, gráfico potente, ubicado en cocinas, ascensores o fondos de pantalla corporativos. Cambia cada mes. Newsletter: un correo breve con una historia real (anonimizada) de alguien que evitó un ataque, más un tip rápido. Incluye un enlace a un quiz corto.
4. Simulacros de phishing progresivos
Los simulacros mensuales son el termómetro del programa. No los escondas, pero tampoco avises cada fecha. Empieza con plantillas sencillas: ofertas de última hora, notificaciones de recursos humanos. A medida que los usuarios mejoran, sube la dificultad: suplantación de colegas, dominios similares, adjuntos con nombres tentadores.
Esquema sugerido:
- Meses 1-3: genéricos (tiendas, envíos).
- Meses 4-6: sectoriales (clientes, proveedores del sector).
- Meses 7-9: altamente dirigidos (spear phishing con nombres reales de jefes, proyectos internos).
- Meses 10-12: campañas con contexto temporal (Black Friday, declaración de impuestos).
El que cae, recibe un aviso inmediato y es redirigido a un microcurso de refuerzo. Nada de castigos públicos; sí seguimiento individualizado. Si un empleado cae tres veces seguidas, programa una conversación con su mánager.
5. Gamificación: puntos, leaderboard y premios
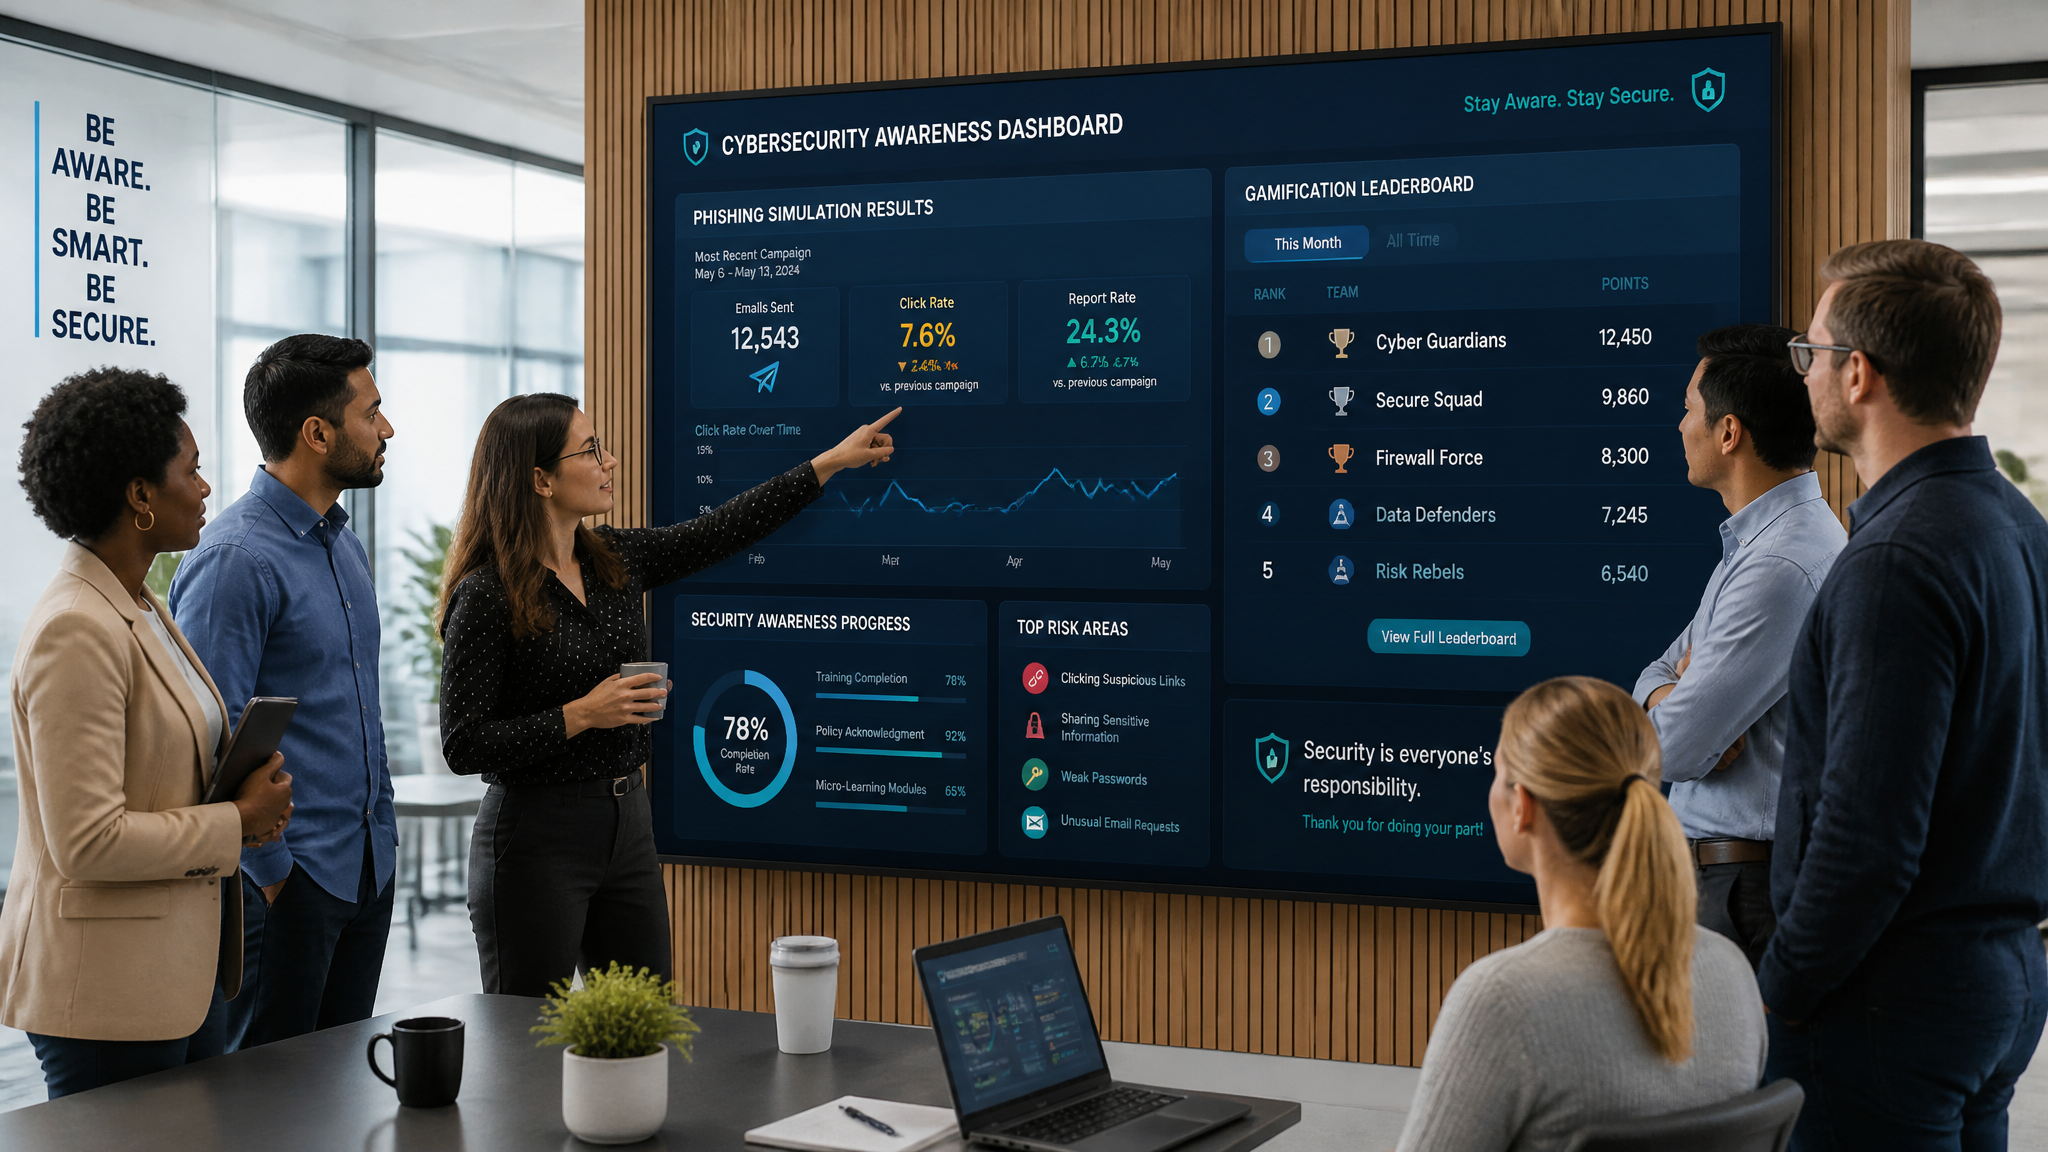
Transformar el aprendizaje en un juego amigable eleva la participación. Crea un sistema de puntos: completar un quiz rápido (10 pts), reportar un phishing simulado (20 pts), proponer una mejora (30 pts). Publica un ranking mensual anónimo por equipos, no individual, para evitar señalamientos.
Premios: tarjetas de regalo, medio día libre, un café con el CISO o un gadget de seguridad (llave YubiKey). El reconocimiento público en la intranet o en la reunión general mensual tiene más impacto de lo que parece. Diseña insignias: 'Cazador de phishings', 'Guardián de datos', 'Maestro de contraseñas'. La competencia sana entre departamentos acelera la adopción.
6. Métricas que importan: más allá del click rate
Las métricas cuentan la verdad del programa. Aléjate de las métricas de vanidad (asistencia o completitud). Sigue estas:
- Tasa de clic en phishing simulado (%): la más directa. Meta realista: bajar de 34% inicial a <10% en 12 meses.
- Tasa de reporte de phishing (%): cuántos usuarios reportan el simulacro en lugar de caer. Es indicador de detección proactiva. Subir de 5% a >30% es excelente.
- Puntaje promedio en quizzes: evolución mes a mes. Esperas subir de 60% a >85%.
- Incidentes reales reportados: antes y durante el programa. Un aumento inicial es bueno, significa que la gente reporta más. Luego deben bajar los incidentes graves.
- Tasa de participación voluntaria en actividades extra: mide compromiso real.
Presenta dashboards trimestrales a dirección. Vincula métricas con riesgo: si finanzas baja su click rate en 30 puntos, traduces eso en reducción probable de pérdida financiera.
7. Capacitación por roles específicos
No todos los empleados enfrentan las mismas amenazas. Diseña itinerarios cortos para tres perfiles clave:
- IT y desarrollo: manejo de privilegios, seguridad en APIs, protección de repositorios, respuesta a incidentes nivel 1.
- Finanzas y pagos: verificación de cambios de cuenta bancaria, doble autorización, detección de fraudes de CEO.
- Ejecutivos y asistentes: protección de información estratégica, viajes, whaling, uso de redes sociales.
Estos módulos pueden tener 8-10 minutos y combinar casos prácticos del sector. Por ejemplo, un CFO recibe un ejercicio de simulación donde debe verificar un pago urgente solicitado por el CEO falso. La práctica supera a la teoría.
8. Módulo de onboarding: seguridad desde el día uno
El nuevo empleado debe absorber políticas de seguridad antes de tocar sistemas. Crea un módulo interactivo de 20 minutos que cubra:
- Políticas de uso aceptable.
- Cómo reportar incidentes.
- Contraseñas y doble factor.
- Identificación de phishing.
- Confidencialidad de datos.
Al final, un test obligatorio con un umbral mínimo (80%). Si no lo aprueba, repite. Registra la completitud como evidencia para auditorías. Programa un refuerzo a los 30 días con un phishing simulado inicial.
9. Cumplimiento y evidencia para auditorías
Certificaciones como ISO 27001, SOC2 o PCI DSS exigen evidencia de entrenamiento periódico. Cada actividad del programa debe generar un registro: asistencia a microcursos, puntajes de quiz, reportes de phishing simulado, acuse de recibo de políticas.
Centraliza la evidencia en una plataforma de gestión de aprendizaje (LMS) o en la herramienta de concienciación. Genera reportes automáticos que crucen empleados activos con actividades completadas. Para auditorías, ten listo: plan anual del programa, métricas de eficacia, acciones correctivas aplicadas (por ejemplo, refuerzo a un departamento con alta tasa de clic) y registros de simulacros. Documentar el proceso demuestra madurez.
Si estás sujeto a normativas de protección de datos, los simulacros de phishing y la capacitación en manejo de datos son tu mejor defensa ante una autoridad de control. Muestra que tomas medidas razonables.
10. Presupuesto y herramientas
El presupuesto varía según el número de empleados y el nivel de automatización deseado. Para 500 empleados, un programa completo con plataforma de phishing, LMS y contenidos puede costar entre 8.000 y 25.000 USD anuales, dependiendo del proveedor. Incluye:
- Plataforma de simulación de phishing y entrenamiento (KnowBe4, Hoxhunt, Sophos Phish Threat, o soluciones open source como Gophish con módulos propios).
- Creación de contenidos multimedia: videos, infografías, newsletters.
- Premios de gamificación.
- Horas del equipo de seguridad para coordinar, analizar métricas y diseñar campañas.
Si el presupuesto es más ajustado, prioriza simulacros de phishing con Gophish, crea quizzes con Microsoft Forms y usa la intranet para difundir pósters y newsletters. También puedes recurrir a plataformas de IA como HolaGPT para generar guiones de microaprendizaje, preguntas de quiz y plantillas de phishing de forma ágil.
Recuerda que el retorno se mide en incidentes evitados. Una sola violación de datos puede costar cientos de miles de dólares. El programa se paga solo con un par de ataques prevenidos.