Executive Protection: Diseña un Programa de Protección Ejecutiva Paso a Paso
De la evaluación de amenazas a la escolta discreta, un marco para blindar a directivos en Latinoamérica y Estados Unidos
Por Jose Luis Rueda · 14 min lectura · 2026-07-06
La protección ejecutiva dejó de ser un servicio exclusivo de grandes corporaciones o figuras políticas. Hoy, cualquier empresa con alta exposición mediática, operaciones en zonas de riesgo o conflictos laborales latentes necesita un plan estructurado para salvaguardar a sus directivos. No se trata de paranoia: se trata de continuidad del negocio. Un CEO inmovilizado por una amenaza creíble genera pérdidas que ningún seguro cubre.
En América Latina, la combinación de delincuencia común, secuestro exprés, ciberacoso y protestas sociales eleva el perfil de riesgo incluso para ejecutivos de perfil bajo. En Estados Unidos, la polarización y la violencia en espacios públicos añaden capas de complejidad. Este artículo no repite generalidades. Es una guía práctica para construir un programa de protección ejecutiva desde cero, paso a paso, con los diez componentes que todo director de seguridad debe dominar. Cada sección incluye criterios de aplicación según nivel de exposición (bajo, medio, alto) y contexto país.
Si estás armando un plan para un CEO, un comité directivo o una family office, este marco te servirá como checklist operativa. Y si necesitas simular escenarios o generar documentación base, plataformas como HolaGPT pueden acelerar los borradores iniciales sin exponer información sensible.
1. Evaluación de amenazas al ejecutivo
El punto de partida no es instalar cámaras ni contratar escoltas. Es entender qué amenazas reales existen. La evaluación debe combinar tres fuentes: inteligencia interna (incidentes previos, quejas de empleados, despidos conflictivos), inteligencia externa (contexto delictivo de la ciudad, actividad de grupos criminales, análisis de medios) y monitoreo de redes sociales (amenazas directas, campañas de desprestigio).
Clasifica las amenazas en cuatro categorías: criminal (secuestro, extorsión, robo), laboral (empleados descontentos, sabotaje), activismo (grupos radicales, protestas dirigidas) y personal (acoso, violencia doméstica). Para cada una, asigna probabilidad e impacto. No uses matrices genéricas: adapta los parámetros al país. En México, el secuestro tiene mayor peso; en Chile, los estallidos sociales y la violencia en manifestaciones; en Florida, el riesgo puede venir de un incidente aislado con armas de fuego.
Una buena práctica es mantener un registro dinámico de amenazas, actualizado semanalmente. Si detectas un patrón, por ejemplo, comentarios hostiles recurrentes en LinkedIn tras una reestructuración, actívalo como alerta temprana. Herramientas de OSINT como Maltego o incluso funciones de alertas de Google bien configuradas alimentan este radar. HolaGPT puede ayudarte a estructurar el informe base y generar preguntas de chequeo que ahorran tiempo al analista.
2. Perfil de riesgo personal y familiar
El ejecutivo no es una isla. Su cónyuge, hijos y hasta empleados domésticos amplifican la superficie de riesgo. El perfil debe documentar rutinas diarias, hobbies públicos (golf, maratones, eventos sociales), membresías en clubes, vehículos personales, propiedades de la familia, redes sociales de cada integrante y cualquier antecedente que los haga blanco fácil. Un hijo que publica en Instagram la fachada de la casa o la matrícula del coche familiar es una brecha común y evitable.
El nivel de exposición condiciona la profundidad del perfil. En nivel bajo, basta un cuestionario de autoevaluación y una breve auditoría digital. En nivel alto, se requiere una investigación de campo: vecinos, colegios, rutas frecuentes, historial de incidentes en el vecindario. El objetivo no es invadir la privacidad, sino mapear vulnerabilidades. A mayor detalle, más efectivo será el plan de protección.
Un error frecuente es omitir al personal doméstico en este perfil. En muchos países de Latam, conductores, niñeras y personal de limpieza tienen acceso total a la intimidad familiar. Su contratación debe incluir verificación de antecedentes, entrevista con el responsable de seguridad y cláusulas de confidencialidad. Si el presupuesto lo permite, una capacitación básica en seguridad para la familia completa marca una diferencia enorme.
3. Seguridad residencial
La residencia es el punto más predecible de la agenda de cualquier persona. Por eso, es también el más vulnerable. La seguridad residencial no es solo una cerca eléctrica y una alarma. Comienza con un análisis perimetral: ¿cuántos puntos de acceso hay? ¿hay ángulos ciegos desde la calle? ¿el vecindario tiene vigilancia comunitaria o es una zona aislada? Los accesos deben estratificarse: un primer filtro (reja, garita), un segundo (puerta blindada, vestíbulo de seguridad) y un tercero (las áreas privadas).
En nivel bajo, una alarma monitoreada con sensores de apertura y una cámara en el acceso principal pueden ser suficientes, siempre que estén integradas con una central de monitoreo que responda en menos de cinco minutos. En nivel medio, se añade una sala de pánico con comunicación autónoma y refuerzo en puertas y ventanas. En nivel alto, la residencia se convierte en un espacio de protección activa: escoltas viviendo en la propiedad o en anexos, sistemas de circuito cerrado con analítica de video, y protocolos de evacuación ensayados.
No descuides la ciberseguridad residencial. Los dispositivos IoT (cámaras, asistentes de voz, termostatos) son puertas de entrada a la intimidad. Segmenta la red WiFi, cambia contraseñas predeterminadas y desactiva funciones de escucha pasiva. Un atacante no necesita forzar una puerta si puede obtener información en tiempo real a través de un altavoz inteligente comprometido.
4. Transporte seguro
El trayecto casa-oficina es el momento de mayor exposición. Un programa de transporte seguro cubre cuatro pilares: vehículo, conductor, rutas y procedimientos operativos estándar. El vehículo debe ser blindado si el perfil de riesgo lo exige y, sobre todo, pasar desapercibido. Las SUV de lujo con vidrios oscuros son un anuncio publicitario para el secuestro. Mejor un sedán de línea media con blindaje discreto y rotación de placas si la legislación local lo permite.
El conductor no es un chofer. Es un agente de protección capacitado en conducción evasiva, primeros auxilios, lectura de entorno y comunicaciones. Debe conocer al menos tres rutas alternativas entre casa, oficina y los puntos frecuentes, y variarlas diariamente sin patrón. Las rutas se auditan cada mes: se registran cambios en la vía, nuevos semáforos, obras, zonas de parada forzosa o puntos ciegos donde un vehículo puede bloquear.
En trayectos de alto riesgo, se añade un vehículo de escolta. Nunca uses el mismo modelo y color que el vehículo principal. La escolta debe ir delante o detrás según la situación, pero nunca en paralelo. Un procedimiento claro para embarcar y desembarcar (en garajes cerrados, con barrido visual previo) reduce la ventana de oportunidad de un ataque. En viajes internacionales, la logística se complica: se debe coordinar con proveedores locales de confianza, y el vehículo debe llegar inspeccionado con al menos 24 horas de antelación. HolaGPT puede generar checklists de pre-viaje personalizadas según el país de destino y el nivel de exposición.
5. Seguridad en oficina
La oficina corporativa, sobre todo las plantas ejecutivas, debe operar como un anillo de seguridad. El acceso de visitantes requiere un sistema de pre-registro con verificación de identidad, control de paquetería y escolta interna mientras permanezcan en áreas restringidas. Las zonas de mayor sensibilidad (despacho del CEO, sala de juntas principal, centro de datos) se protegen con un segundo factor de autenticación: biometría o tarjeta de proximidad con PIN.
El personal de recepción y seguridad interna necesita formación específica. No basta con un guardia de agencia. Deben saber identificar comportamientos sospechosos, manejar situaciones de tensión sin escalar y aplicar protocolos de paquete bomba, evacuación y confinamiento. En edificios con múltiples empresas, la coordinación con la administración del inmueble es vital: conocer los planes de evacuación, los puntos de reunión y los responsables de seguridad de cada planta evita caos en una emergencia real.
Para ejecutivos con alta exposición, se recomienda una esclusa de seguridad en el acceso a la planta ejecutiva: un espacio cerrado con vidrio blindado, controlado desde dentro, donde se puede retener a un visitante hasta que se confirme su identidad y motivo de visita. La oficina del CEO nunca debe ser visible desde la recepción general ni desde la calle. Los cristales exteriores se tratan con láminas anti-vandalismo y anti-espionaje visual.
6. Viajes nacionales e internacionales
Cada viaje de un ejecutivo es una operación de protección temporal. El plan debe comenzar en la fase de reserva: hoteles con pisos ejecutivos de acceso restringido, habitaciones que no den a la calle, preferiblemente entre los pisos 3 y 7 (altura suficiente para disuadir intrusos, pero alcanzable por escaleras de emergencia). Nunca habitaciones comunicadas ni con balcones accesibles desde fuera.
El transporte en destino se contrata a través de empresas de seguridad con licencia, no mediante aplicaciones de ride-sharing. El conductor debe conocer hospitales de nivel, comisarías y rutas de evacuación. Un equipo de protección puede acompañar al ejecutivo o coordinarse con un equipo local de confianza, pero siempre bajo un mismo mando. El itinerario se fragmenta: la información completa del viaje la tiene solo el jefe de seguridad y el ejecutivo; el resto del equipo conoce únicamente los segmentos que le corresponden.
En países con alto riesgo, se añaden procedimientos de contra-vigilancia: barridos de RF en la habitación, inspección de dispositivos de cortesía (USB, altavoces), y variación de horarios sin aviso previo. La documentación de viaje se almacena cifrada, y se establece un protocolo de check-in periódico con el centro de operaciones, usando canales redundantes. Si el ejecutivo pierde comunicación por más de 15 minutos, se activa el plan de contingencia sin esperar confirmación.
7. Presencia digital y OSINT sobre el ejecutivo
La huella digital de un directivo es el dossier gratuito que cualquier adversario puede armar en una tarde. El primer paso es una auditoría OSINT (Open Source Intelligence) sobre el ejecutivo y su familia inmediata. Busca en motores de búsqueda, redes sociales, registros públicos de propiedad, listas de donaciones, publicaciones en prensa e imágenes indexadas. El objetivo es ver exactamente lo que un atacante vería. Direcciones de residencia, colegios de los hijos, horarios de reuniones recurrentes, marcas de coche, gustos personales: todo eso es información táctica.
Después de la auditoría, se aplican medidas de higiene digital: configurar perfiles como privados, eliminar publicaciones antiguas que revelen patrones, solicitar a agregadores de datos (como Spokeo o Whitepages) la eliminación de registros, y capacitar al ejecutivo en el uso seguro de redes. No se trata de desaparecer, sino de controlar qué información es accesible y para quién. LinkedIn, por ejemplo, puede mostrar el cargo y la empresa, pero no la ubicación exacta ni la foto con el coche de fondo.
La familia necesita la misma disciplina. Un atacante sofisticado no irá directo al ejecutivo; buscará al eslabón más débil. Charlas de concienciación semestrales y un monitoreo automatizado de menciones (con herramientas como Google Alerts, Mention o Brand24) completan el ciclo. Para agilizar la redacción de políticas de uso de redes sociales adaptadas al perfil de riesgo, plataformas como HolaGPT generan borradores personalizables que luego revisa el equipo legal.
8. Eventos públicos y apariciones
Una conferencia, una cena de gala o un corte de cinta son eventos de alto estrés para la protección. La clave es un plan de operaciones específico para cada evento, preparado con al menos 72 horas de antelación. Incluye reconocimiento físico del lugar: identificar entradas y salidas, rutas de evacuación, ubicación de la mesa presidencial, proximidad al público, puntos ciegos y personal de seguridad del recinto.
Define un anillo de protección concéntrico. Primer círculo: el escolta personal, pegado al ejecutivo. Segundo círculo: equipo de apoyo visible pero no invasivo, controlando accesos al perímetro inmediato. Tercer círculo: coordinación con la seguridad del evento y fuerzas del orden si es necesario. El ejecutivo nunca debe estar solo en el backstage, en el baño ni en el estacionamiento. Se establece una ruta de escape rápida con vehículo en caliente y un punto de reunión alternativo en caso de evacuación.
Para eventos con micrófono abierto o cobertura mediática, añade una revisión del discurso desde el punto de vista de seguridad: ¿revela ubicaciones, hábitos o información sensible? El equipo de comunicaciones debe estar alineado para no publicar en redes sociales la ubicación en tiempo real. Las fotos se comparten horas después, nunca durante el evento. Si el perfil de riesgo es alto, se puede emplear un doble de cuerpo para la llegada o salida, o variar los horarios de aparición respecto a la agenda pública.
9. Comunicaciones seguras
Las conversaciones del ejecutivo son un blanco de alto valor: estrategia corporativa, negociaciones financieras, datos personales. La seguridad en las comunicaciones empieza por el teléfono. Nada de líneas convencionales para temas sensibles. Aplicaciones de mensajería con cifrado de extremo a extremo (Signal, Threema o Wickr) son el estándar mínimo. Las llamadas de voz se protegen con apps que usen el mismo cifrado, nunca a través de la red telefónica conmutada.
El correo electrónico es otro vector crítico. El ejecutivo debe usar un servicio de correo cifrado o, al menos, clientes que soporten PGP. Nada de reenviar documentos confidenciales a cuentas personales de Gmail o Yahoo. Las contraseñas se gestionan con un administrador de contraseñas corporativo, y se activa la autenticación en dos factores en todas las cuentas, sin excepción. Para viajes, se entregan teléfonos limpios con solo las apps necesarias, y se devuelven a la vuelta para su borrado seguro.
Las salas de reuniones ejecutivas requieren inspecciones regulares de contra-escuchas. Un barrido técnico de RF (radiofrecuencia) cada tres meses, detectores de dispositivos no autorizados y políticas de apagado de teléfonos inteligentes en reuniones críticas son prácticas no negociables. Además, se entrena al ejecutivo en OPSEC básico: no hablar de temas sensibles en ascensores, restaurantes ni en el coche con el conductor si no es de confianza absoluta. La seguridad de las comunicaciones es un hábito, no un producto.
10. Equipo de protección (escolta): cuándo y cómo
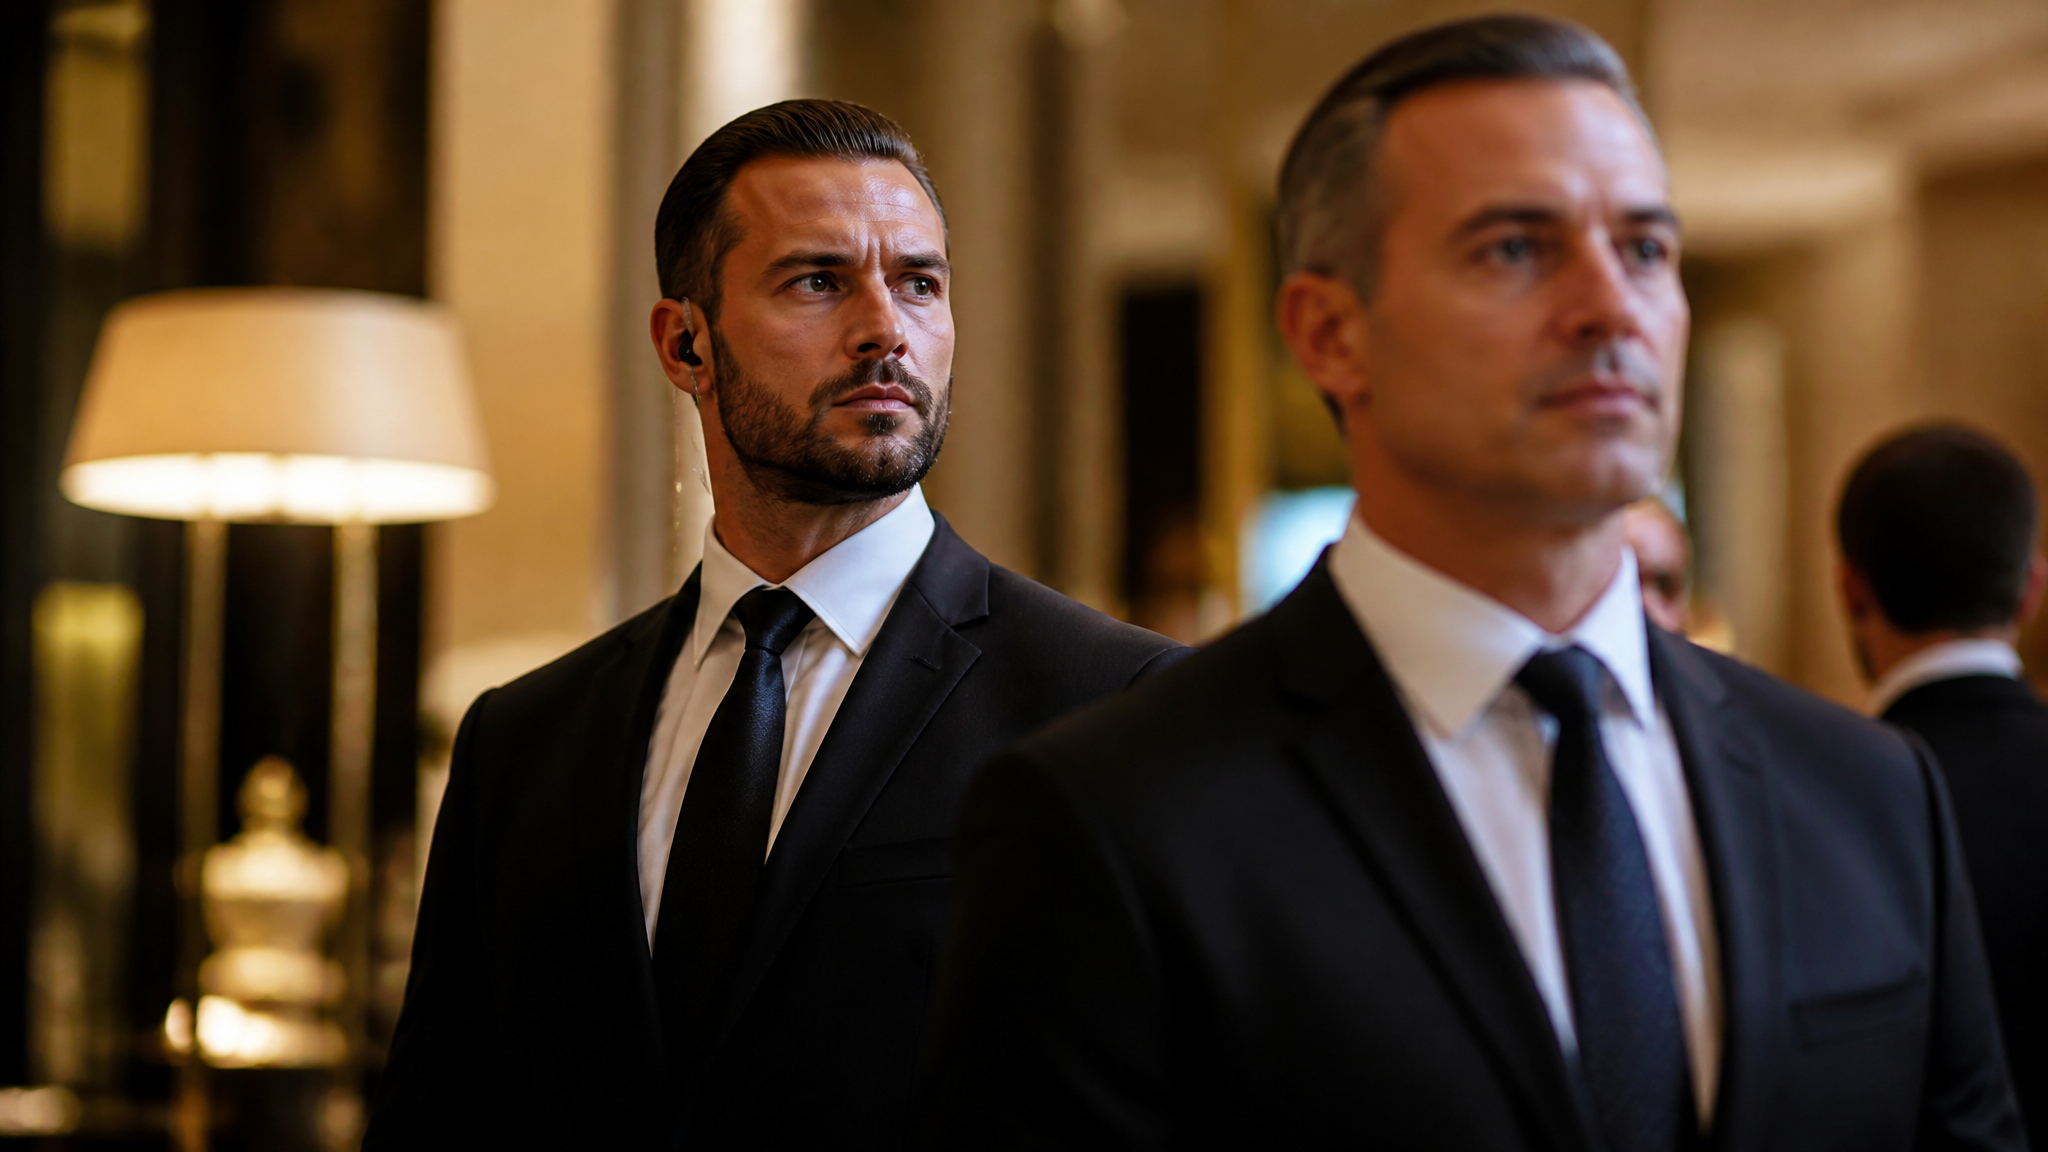
Un escolta no es un músculo con gafas de sol. Es un profesional con capacidad de anticipación, discreción y formación multidisciplinar. Decidir cuándo se necesita un equipo de protección depende del perfil de riesgo, no de la percepción de prestigio. Con nivel de exposición bajo, un chófer con entrenamiento en seguridad puede ser suficiente para los desplazamientos. Con nivel medio, se añade un escolta en los trayectos y eventos puntuales. Con nivel alto, se despliega un equipo completo, con al menos dos agentes por turno, uno de ellos al mando.
La selección del personal es crítica. Busca exmilitares o expolicías con formación específica en protección cercana (CPO, PSO) y experiencia comprobable en entornos similares. Las certificaciones importan, pero más importa la capacidad de mimetizarse con el entorno corporativo. Un escolta que habla de más, que se viste de forma llamativa o que intimida a los empleados es un problema de seguridad en sí mismo. La confidencialidad es el activo más valioso del escolta.
La operativa del equipo se rige por procedimientos escritos, ensayados y actualizados. Cada agente conoce su posición en la formación (punta, flanco, retaguardia), los protocolos de reacción ante ataque, emergencia médica o incendio, y las señales discretas de comunicación. El jefe de equipo es el único con acceso a la agenda completa del ejecutivo y toma decisiones tácticas en tiempo real. La rotación de personal evita que se generen rutinas predecibles, pero siempre manteniendo un núcleo estable que conozca los hábitos del protegido.
A nivel presupuestario, un programa de escolta no es barato, pero el coste de no tenerlo puede ser infinitamente mayor. La decisión de activarlo debe basarse en una evaluación de riesgos objetiva y revisable cada seis meses. Si el presupuesto no da para un equipo completo, invierte en formación para el conductor y en tecnología de apoyo: pulsadores de pánico, GPS oculto, cámaras corporales para el escolta. No existe la protección perfecta, pero sí la preparación proporcional a la amenaza.
Adaptación al nivel de exposición y al país
El programa descrito es una arquitectura, no una receta. Un ejecutivo con nivel de exposición bajo en Uruguay no necesita un equipo de contravigilancia cada vez que sale a comer. Pero uno con nivel alto en Colombia o Brasil, donde el secuestro exprés y el crimen organizado son realidades diarias, requiere que cada componente esté activo. El contexto país dicta la intensidad de las medidas. En Argentina, la inflación y la inestabilidad social añaden riesgo de protestas violentas cerca de oficinas y residencias. En Venezuela, la falla de servicios básicos obliga a planes de contingencia autónomos. En Estados Unidos, las amenazas pueden venir de tiradores activos, acosadores digitales o grupos extremistas, y la respuesta policial varía drásticamente entre ciudades.
El programa debe incluir una matriz de activación: qué medidas se aplican por defecto, cuáles se escalan si el perfil de riesgo sube, y cuáles se suspenden si mejora la situación. Esa matriz se revisa trimestralmente con datos frescos: incidentes en la zona, cambios en la empresa (fusiones, despidos masivos), evolución de la familia (nuevos colegios, divorcios, hijos que se independizan) y contexto sociopolítico.
Por último, la protección ejecutiva es un proceso vivo. No se implementa una vez y se olvida. Exige auditorías periódicas, simulacros, actualización tecnológica y, sobre todo, retroalimentación del ejecutivo protegido. Un programa que el CEO percibe como una cárcel de lujo está destinado al fracaso por incumplimiento. El equilibrio entre seguridad y calidad de vida es el verdadero arte de la protección ejecutiva. Y si estás dando los primeros pasos para diseñar ese equilibrio, recuerda que herramientas de inteligencia artificial como HolaGPT pueden asistirte en la generación de los documentos marco, dejándote tiempo para lo que ninguna máquina hará: evaluar el factor humano.