Seguridad Física Inteligente: CCTV, Accesos y IoT
Diseño, integración y operación de sistemas electrónicos de protección para profesionales
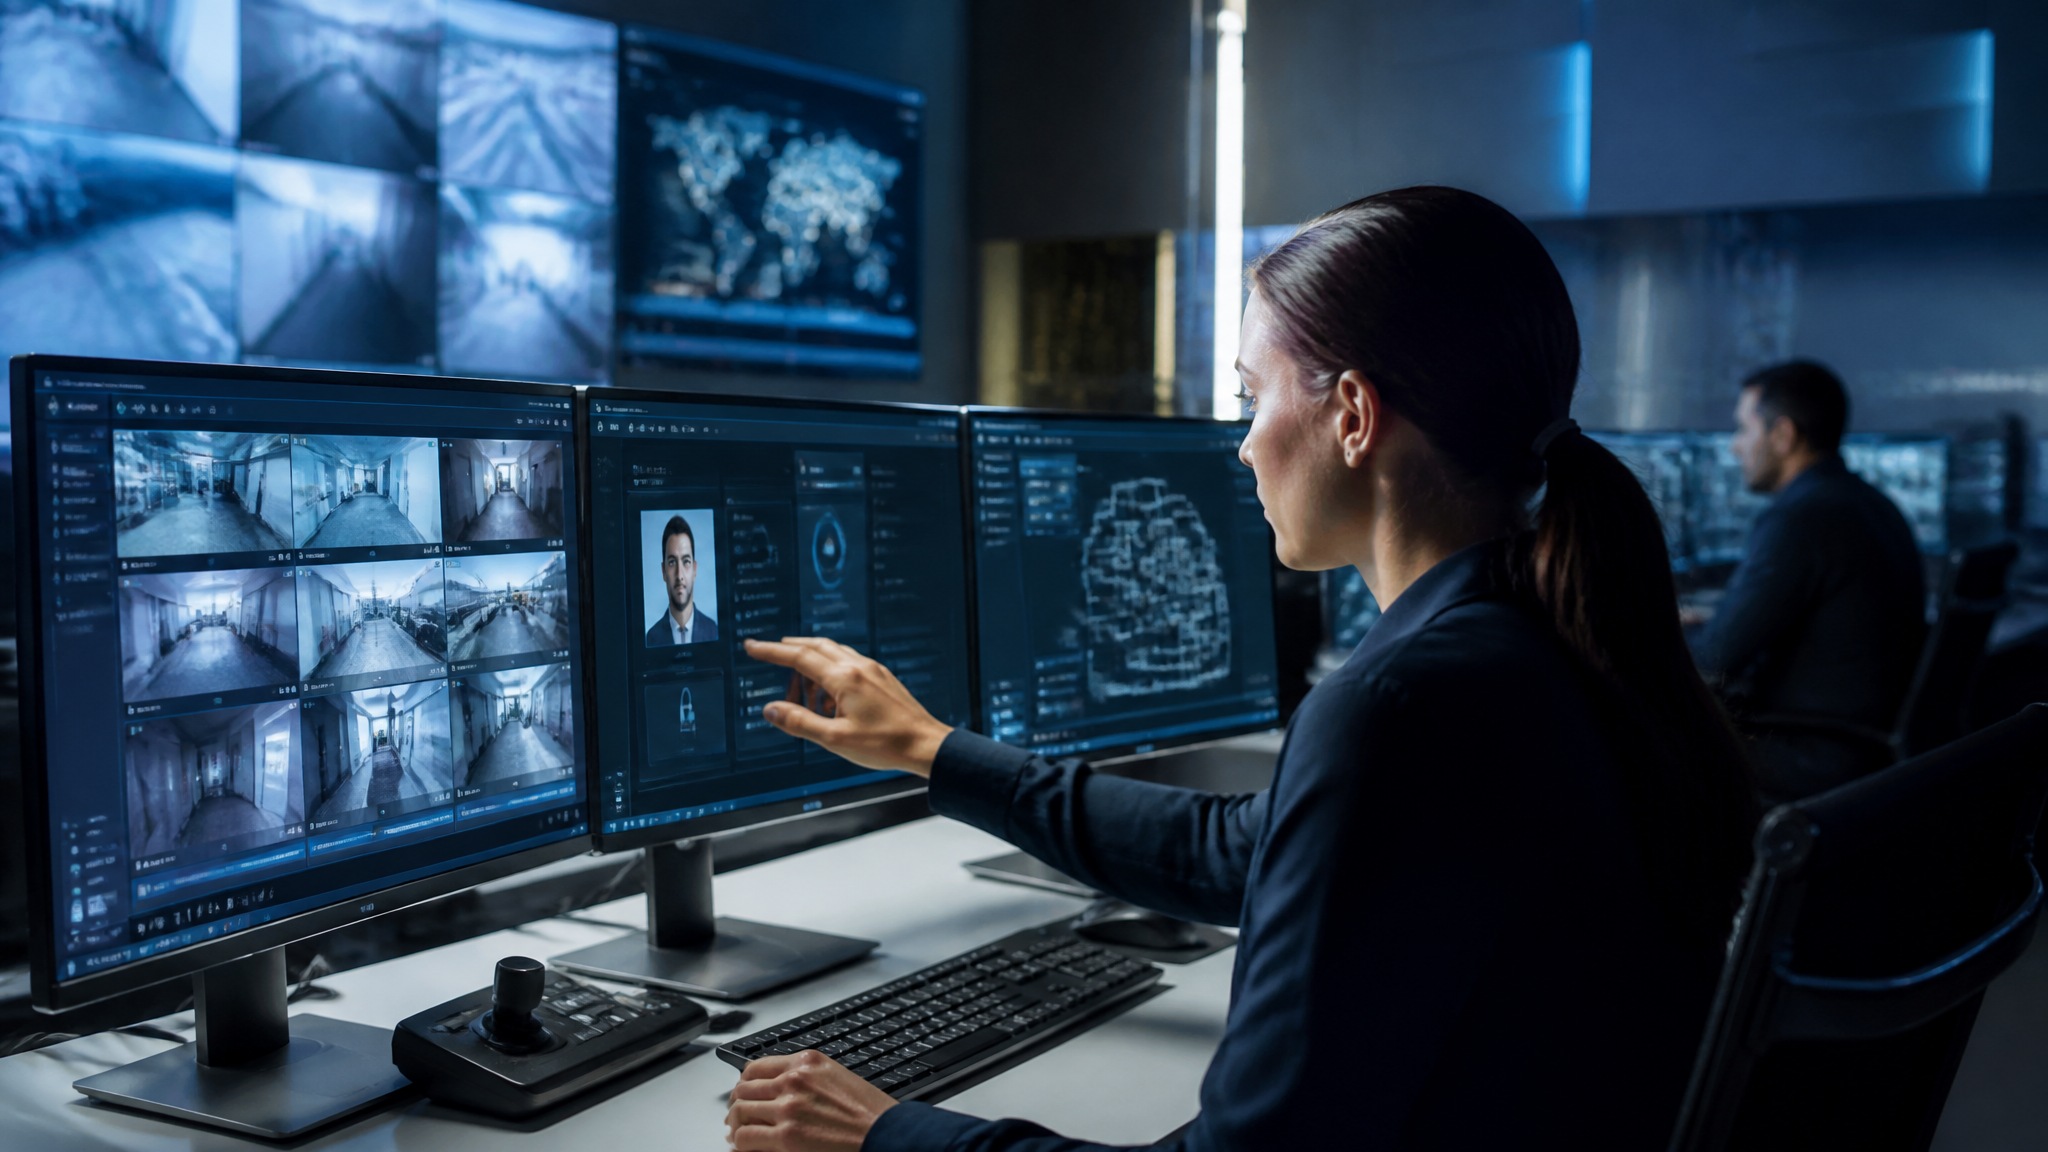
Por Jose Luis Rueda · 12 min lectura · 2026-07-04
La seguridad física ya no es un conjunto de sistemas aislados. La integración con redes IP, dispositivos IoT y plataformas de gestión ha convertido a los edificios en organismos que detectan, analizan y responden automáticamente a amenazas. El reto para integradores, facility managers y directores de seguridad es diseñar un ecosistema que no solo proteja, sino que lo haga de forma eficiente y escalable.
En este artículo desglosamos un sistema integral de seguridad electrónica, tomando como caso práctico una oficina corporativa de 800 m² con cuatro accesos. Iteraremos sobre cada componente, control de acceso biométrico, CCTV con analíticas, alarmas perimetrales, detección de incendio, intercomunicación, plataforma unificada, monitoreo remoto y ciberseguridad IoT, sin olvidar el mantenimiento y los costos reales.
Para estructurar requisitos y validar configuraciones, muchos integradores recurren a asistentes inteligentes como HolaGPT, que aceleran la documentación técnica y el análisis de normativas. Sin embargo, la experiencia en campo sigue siendo indispensable. A continuación, encontrará un plano de referencia que puede adaptar a cualquier tipo de inmueble.
1. Arquitectura general y premisas de diseño
Antes de elegir equipos, definimos la topología de red y los flujos de datos. Para nuestra oficina de 800 m², el backbone se apoya en una red LAN segmentada en VLANs: una para cámaras y dispositivos de seguridad, otra para control de acceso y otra para sensores de incendio e intrusión. Todos los elementos críticos cuentan con conexión PoE (Power over Ethernet) para simplificar el cableado y garantizar alimentación redundante mediante switches gestionados con UPS.
El sistema se diseña bajo tres principios: resiliencia (ningún punto único de fallo), interoperabilidad (protocolos abiertos como ONVIF para cámaras, OSDP para lectores) y cumplimiento normativo local (NFPA 72, EN 50131, reglamentos de protección de datos). Se prioriza la capacidad de escalar a futuro, añadiendo más zonas sin rediseñar toda la infraestructura.
2. Control de acceso inteligente: biometría, tarjeta y PIN por zona
No todas las áreas de una oficina requieren el mismo nivel de restricción. Dividimos el inmueble en tres zonas: pública (recepción), semipública (oficinas abiertas) y restringida (centro de datos, despachos directivos). Para cada zona, el lector de acceso combina los tres factores de autenticación según la criticidad.
En la puerta principal se instala un lector multimodal con teclado táctil, compatible con tarjeta MIFARE DESFire y código PIN. El personal usa su tarjeta de proximidad; las visitas reciben un PIN temporal generado por el sistema de gestión. En la entrada al centro de datos, añadimos un sensor de huella dactilar y detección de coacción (duress) mediante un dedo específico, lo que dispara una alarma silenciosa. Todos los lectores se conectan al controlador mediante bus OSDP, que ofrece comunicación cifrada y supervisión en tiempo real, eliminando el viejo Wiegand.
El software de control de acceso centraliza la gestión de horarios, permisos y eventos. Cada evento queda registrado con marca de tiempo y se correlaciona con la grabación de la cámara más cercana. Para la puerta de emergencia, se instala un pulsador de salida con contacto magnético que libera el cerradero, pero genera un evento de alarma si se abre sin un evento de acceso válido. La integración con el sistema de alarma permite bloquear automáticamente todos los accesos en caso de intrusión confirmada.
Desde el punto de vista de instalación, los lectores se alimentan por PoE y los controladores se alojan en armarios seguros dentro del área protegida, con batería de respaldo de al menos 4 horas.
3. CCTV IP y analíticas de vídeo: más que vigilancia
El sistema de videovigilancia para esta oficina utiliza cámaras IP de 4 MP con lentes varifocales, distribuidas estratégicamente: una cámara tipo bullet en cada acceso, domos en pasillos y una cámara panorámica de 180° en el open space. Todos los dispositivos cumplen el perfil S de ONVIF para garantizar compatibilidad con el software de gestión de vídeo (VMS).
El corazón del sistema es un NVR con capacidad para 16 canales, discos duros de alta rotación en RAID 5 y una retención de 30 días, grabando en H.265 para optimizar almacenamiento. La red de cámaras está aislada en una VLAN específica y el tráfico hacia el NVR viaja por enlaces certificados a 1 Gbps.
Pero la verdadera inteligencia reside en las analíticas embebidas en las cámaras y en el servidor de análisis. Configuramos detección de intrusión por zona virtual: si alguien cruza una línea trazada en el patio de carga fuera del horario laboral, se dispara una notificación al centro de monitoreo y se activa un foco disuasorio. También se aplica conteo de personas en la entrada principal y análisis de merodeo en los pasillos del centro de datos. Las alertas van acompañadas de una imagen de evidencia y el clip de vídeo pre y post evento, exportables en formato cifrado para cumplir con la cadena de custodia.
Para evitar falsas alarmas, la analítica se calibra con inteligencia artificial que discrimina entre personas y vehículos, ignorando mascotas o cambios de iluminación bruscos. El VMS permite crear reglas complejas: por ejemplo, si la analítica de la cámara del estacionamiento detecta a una persona en una zona restringida y el sistema de control de acceso no ha registrado ninguna credencial en los últimos segundos, se genera una alarma de prioridad alta.
4. Alarma de intrusión perimetral
Aunque la oficina se ubica en un edificio compartido, su perímetro interno está delimitado por muros y ventanas. Implementamos una alarma perimetral basada en sensores magnéticos en todas las puertas y ventanas accesibles, combinados con detectores volumétricos de doble tecnología (infrarrojo pasivo más microondas) en los pasillos. Esto evita falsas alarmas por corrientes de aire o vibraciones, ya que ambos sensores deben activarse simultáneamente.
La central de alarma se comunica por IP y por red celular 4G como respaldo, cumpliendo el grado de seguridad 2 según la norma EN 50131. Al armar el sistema, la central verifica que todos los detectores estén en estado normal; si algún elemento está abierto, el panel lo reporta y no arma la zona. La integración con el VMS permite que cualquier evento de alarma active la grabación de todas las cámaras asignadas a esa partición, subiendo la tasa de frames y enviando una notificación push al responsable y al centro de monitoreo.
En el exterior de la puerta de carga, un detector de haz infrarrojo activo protege el área de muelle; si se interrumpe, dispara una alarma con preaviso lumínico y sonoro. Todo el sistema de intrusión se alimenta de la red eléctrica con batería de respaldo y está supervisado las 24 horas.
5. Detección de incendio integrada
La seguridad humana no admite concesiones. Instalamos un sistema de detección de incendio analógico direccionable, compuesto por detectores de humo fotoeléctricos en todas las estancias, detectores térmicos en la cocina y pulsadores manuales en rutas de evacuación. La central contra incendios está homologada según NFPA 72 y se conecta al panel de control de intrusión mediante relés y también por interfaz IP para supervisión.
En caso de alarma de incendio, el sistema realiza automáticamente tres acciones críticas: libera los cerraderos electromagnéticos de las puertas de emergencia para facilitar la evacuación, apaga los sistemas de climatización para evitar la propagación de humo y envía una señal prioritaria al centro de monitoreo que activa el protocolo de bomberos. Además, el VMS muestra en pantalla las cámaras de las áreas afectadas, facilitando al operador la verificación visual del siniestro.
Todos los detectores se alimentan por lazo cerrado desde la central, con aisladores de cortocircuito que garantizan el funcionamiento del resto de dispositivos si un cable se daña. El mantenimiento incluye pruebas semestrales de humo y limpieza de sensores, registrando cada intervención en el libro de operaciones.
6. Intercomunicación y videoportero
La entrada principal de la oficina cuenta con un videoportero IP con cámara gran angular y teclado de marcación. Las visitas llaman a la recepción o a un interno, y la operadora puede ver la imagen en un monitor, hablar y liberar el acceso desde su puesto o incluso desde una app móvil. El sistema graba una captura de todas las llamadas contestadas y no contestadas, vinculando la imagen con la fecha y hora.
En la puerta de carga, se instala una estación exterior robusta con protección IP65 y un intercomunicador de dos hilos que comunica con el almacén. Todo el sistema se integra con la centralita IP de la oficina, de modo que una llamada desde el videoportero puede transferirse a cualquier extensión o desviarse a un teléfono externo en horario no laboral. La comunicación es cifrada mediante SIP sobre TLS para evitar interceptaciones.
La integración con el VMS permite abrir la puerta solo después de verificar la identidad de la visita en la grabación en tiempo real, y si la llamada queda sin atender, el sistema escala a la empresa de monitoreo.
7. Plataforma de gestión unificada: VMS y PSIM
Un sistema de seguridad inteligente no son solo dispositivos, sino la capacidad de correlacionar información. Para ello desplegamos un VMS (Video Management System) que, además de gestionar las cámaras, actúa como pseudo-PSIM (Physical Security Information Management), integrando el control de acceso, la intrusión y el incendio mediante plugins nativos o APIs.
El VMS recibe eventos de cada subsistema y los presenta en un tablero unificado. Por ejemplo, al presentar una tarjeta en el lector de la sala de servidores, el sistema verifica si hay una alarma de intrusión activa en esa zona; si es así, deniega el acceso y muestra en pantalla la cámara de esa puerta. La interfaz gráfica se personaliza con planos del inmueble donde los dispositivos aparecen como iconos con su estado en tiempo real.
Para la gestión de alarmas, el VMS ejecuta workflows automáticos: si el detector perimetral del estacionamiento se activa, se enciende esa cámara en el monitor del operador, se envía un clip al centro de monitoreo y se registra la incidencia en la base de datos con indicación de si fue falsa alarma o confirmada. Las reglas se configuran sin programar, mediante una interfaz visual de arrastrar y soltar.
Además, la plataforma expone una API REST que permite a HolaGPT o a cualquier herramienta de BI extraer datos de eventos, generar informes de ocupación y detectar patrones de comportamiento. Esto facilita auditorías de seguridad y la toma de decisiones basada en datos.
8. Monitoreo remoto 24/7 y centro de control
La oficina no cuenta con vigilante permanente, por lo que se contrata un servicio de monitoreo profesional. La conexión hacia la central receptora de alarmas (CRA) se realiza a través de dos canales independientes: el principal por IP con protocolo SIA DC-09, y el de respaldo vía comunicación celular 4G con SIM de datos privada. Las señales se transmiten cifradas y con supervisión de latido.
El centro de monitoreo recibe las alarmas de intrusión, incendio, coacción y fallos técnicos. Según el protocolo acordado, el operador visualiza las imágenes de las cámaras asociadas (verificación visual) y procede según el plan de acción: llamada telefónica a los contactos de emergencia, acuse a la policía si se confirma un delito, o gestión de servicios de mantenimiento en caso de fallo. Los tiempos de respuesta están contractualmente establecidos en menos de 60 segundos para alarmas de alta prioridad.
Además, desde el centro de monitoreo se pueden armar o desarmar particiones del sistema remotamente, bajo autorización del cliente, y realizar rondas virtuales cada hora. Toda la interacción queda grabada y se entrega un informe mensual con los eventos más relevantes.
9. Ciberseguridad del sistema físico (IoT security)
Los dispositivos de seguridad son computadores especializados y, como tales, vulnerables a ciberataques. Una cámara IP comprometida puede servir de puerta de entrada a la red corporativa, robar credenciales o inutilizar la vigilancia en un momento crítico. Por eso, la ciberseguridad del sistema físico es una capa más del diseño.
Implementamos un hardening en cada dispositivo: cambio de contraseñas por defecto, desactivación de servicios no usados (Telnet, FTP), actualización del firmware a la última versión y configuración de firewalls internos para permitir solo el tráfico necesario. Todas las comunicaciones entre dispositivos y servidores se cifran con TLS 1.2 o superior; las redes Wi-Fi no se utilizan para elementos de seguridad, salvo para enlaces punto a punto con cifrado WPA3-Enterprise.
La red de seguridad está segmentada en VLANs y se aplican listas de control de acceso (ACL) que impiden que una cámara pueda comunicarse con otros segmentos. Un sistema de detección de intrusiones (IDS) monitoriza patrones de tráfico anómalo, como intentos de escaneo de puertos o picos de tráfico sospechosos desde una cámara. Además, se contrata un servicio de monitorización continua de la superficie de ataque de los dispositivos expuestos, que notifica vulnerabilidades críticas.
La autenticación de usuarios al VMS usa LDAP con doble factor (2FA) y los roles de operador limitan las acciones permitidas. Periódicamente se realizan pruebas de penetración ética para validar la robustez del sistema. Todos estos controles se documentan y se alinean con la guía de buenas prácticas del NIST para IoT.
10. Mantenimiento preventivo
Un sistema de seguridad no termina con la instalación. El mantenimiento preventivo es clave para detectar fallos antes de que se conviertan en brechas. El plan semestral incluye:
- Limpieza exterior de todas las cámaras y verificación del enfoque y orientación.
- Prueba de grabación y reproducción del NVR, incluyendo la integridad de los discos RAID.
- Verificación de la batería de respaldo de controladores y centrales de alarma (medición de voltaje bajo carga).
- Revisión de la conectividad hacia la central de monitoreo con envío de eventos de prueba.
- Actualización de firmwares previa validación en laboratorio, para no romper compatibilidades.
- Comprobación de los detectores de incendio con humo artificial y del cierre automático de puertas cortafuegos.
- Revisión de los cierres y ajustes de los cerraderos electromagnéticos.
- Evaluación de logs de eventos en busca de patrones anómalos que puedan indicar intentos de ataque.
Cada visita genera un informe con hallazgos y acciones correctivas. Además, se mantiene un stock mínimo de repuestos (una cámara, un lector, una fuente de alimentación) para reemplazar en menos de 24 horas en caso de fallo. El servicio de monitoreo también reporta automáticamente desconexiones de dispositivos o baterías bajas, adelantándose a la inspección física.
11. Inversión y costos recurrentes
Para esta oficina de 800 m² y cuatro accesos, el costo de inversión (CAPEX) se desglosa en:
- Control de acceso (12 lectores con biometría, tarjeta y PIN, 2 controladores): rango medio de cinco dígitos en moneda local.
- CCTV (12 cámaras IP 4MP, NVR 16 canales con discos de 20TB, licencias VMS): inversión principal, con variaciones según la marca.
- Alarma de intrusión (central, 8 detectores volumétricos, contactos magnéticos, barrera infrarroja): bajo costo relativo, alta disuasión.
- Detección de incendio (central analógica, 10 detectores de humo, 3 pulsadores): cumple exigencia normativa.
- Videoportero e intercom (2 estaciones exteriores, 2 monitores): complemento funcional.
- Infraestructura de red (switches PoE gestionados con VLAN, cableado estructurado, UPS): la columna vertebral invisible.
- Servicios de integración y puesta en marcha: incluye programación, pruebas y capacitación.
En total, un proyecto llave en mano se sitúa en un abanico competitivo de cinco a seis dígitos, donde la calidad de los equipos y la integración marcan la diferencia.
Los costos recurrentes (OPEX) incluyen:
- Monitoreo 24/7: tarifa plana mensual con verificación visual incluida.
- Mantenimiento preventivo semestral: contrato anual con visitas programadas.
- Licencias de software VMS (renovación anual): asegura actualizaciones y soporte.
- Servicio de ciberseguridad IoT: cuota mensual por monitorización continua.
- Comunicaciones (línea celular 4G): plan de datos mínimo para canal de backup.
El retorno de la inversión se materializa en la reducción de pérdidas por robos (estimadas en un 40% menos), la disminución de falsas alarmas que penalizan a la empresa y el cumplimiento normativo que evita multas. Además, un sistema de seguridad inteligente bien implementado revaloriza el inmueble y reduce las primas de seguro.
12. El futuro ya está aquí
La seguridad física inteligente no es una tendencia, es la nueva línea base para cualquier organización que valore sus activos. La combinación de analíticas de vídeo basadas en inteligencia artificial, el acceso sin contacto mediante biometría avanzada y la ciberseguridad integrada desde el diseño está transformando la protección de oficinas, plantas y residencias en experiencias más seguras y con menos fricción.
Abordar un proyecto de esta envergadura requiere visión de conjunto y herramientas que aceleren el proceso de toma de decisiones. Plataformas como HolaGPT ayudan a los profesionales a esbozar requisitos, buscar normativas y generar documentación técnica con la rapidez que exigen los tiempos actuales. Pero la ejecución experta y la supervisión humana no tienen sustituto.
Esperamos que este plano detallado le sirva de guía para su próximo proyecto. Si desea discutir un caso concreto o necesita adaptaciones a su sector, explore los recursos disponibles en la comunidad HolaGPT, donde integradores y consultores comparten experiencias reales de despliegue.